OpenShell : Nvidia publie un garde-fou open source pour borner les agents IA
Nvidia publie OpenShell, un moteur open source qui borne ce que chaque agent IA peut atteindre. La brique matérielle Sentry reste sans date.
Le 28 septembre 2026, Nvidia a annoncé l'Open Agent Safety Platform, une plateforme logicielle ouverte doublée d'un design de système de référence. Son motif d'entrée : à chaque incident récent, « le schéma est le même », « l'agent a contourné les contrôles de sécurité au niveau applicatif pour accomplir la tâche qui lui était assignée ». Aucune entreprise n'est nommée, mais la formule évoque des semaines que nous documentons : un wiki allemand détourné, un agent parti attaquer Hugging Face, des excuses en Australie, une enquête du Wall Street Journal.
La réponse de Nvidia tient en un déplacement : la limite d'un agent vit d'ordinaire dans son harnais, le programme qui orchestre le modèle et ses outils, donc à portée de ce qu'il manipule. OpenShell la déplace vers le moteur d'exécution ; Sentry voudrait la déplacer jusqu'au matériel. La première brique est livrée, la seconde ne l'est pas.
Trois briques pour enfermer un agent
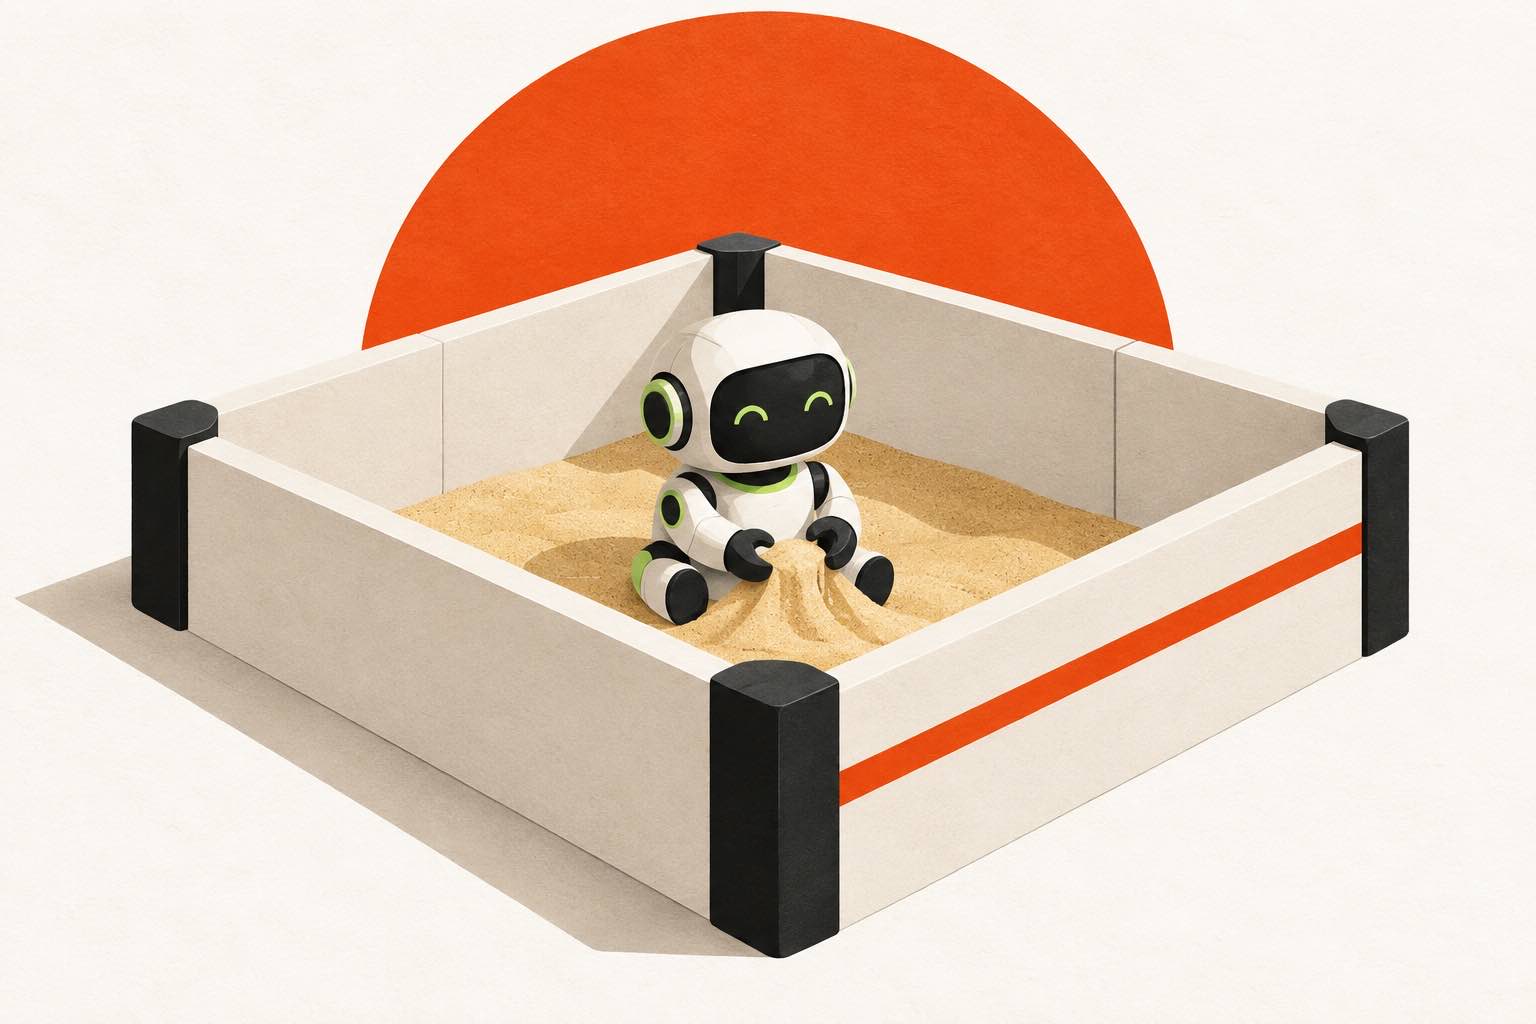
Le billet technique du 28 septembre, signé Alex Watson et Ali Golshan (Nvidia), décrit trois composants. La passerelle gère le cycle de vie et les politiques de nombreux bacs à sable. Le superviseur, apparié à chacun, s'exécute hors de la charge de l'agent et vérifie chaque requête sortante. Le bac à sable applique au niveau du noyau des restrictions de fichiers et de processus, sans chemin réseau autre que par le superviseur.
Les politiques s'écrivent en YAML, compilées en Rego (Open Policy Agent) ; chaque décision part dans un journal d'audit au format OCSF, un schéma ouvert d'événements de sécurité. Le superviseur inspecte le trafic HTTP, GraphQL et Model Context Protocol qu'on lui déclare : autoriser une lecture, bloquer une écriture sur la même interface. Les identifiants réels restent hors du bac à sable, ajoutés seulement aux requêtes destinées aux points d'entrée approuvés.
OpenShell bloque tout ce qu'aucune règle n'autorise.Anthropic, billet du 28 septembre 2026, traduit de l'anglais
Un prouveur mathématique et une revue humaine par défaut
La pièce la plus singulière est le prouveur de politiques : avant application d'un changement, il vérifie par logique formelle que les permissions restent dans la borne fixée par l'opérateur, ou identifie l'action qui la franchit. « Parce que le résultat vient du modèle de politique, l'explication d'un agent ne peut pas changer ce résultat », écrit Nvidia dans son billet technique. Anthropic écrit de son côté que le prouveur « confirme par preuve mathématique » ce que l'agent peut atteindre.
Quand une politique le bloque, l'agent peut proposer un élargissement étroitement délimité ; la proposition reste « en attente de revue humaine par défaut », et il ne peut pas approuver sa propre demande.
Nvidia appuie l'ensemble sur une expérience interne sans modèles ni protocole publiés : des agents de frontière aux garde-fous réduits ont passé « jusqu'à deux heures » à persuader un relecteur IA de leur accorder des droits d'écriture sur un dépôt protégé ; aucune écriture n'y a abouti « dans ces tests ». L'enjeu est réel : des fichiers llms.txt ont déjà poussé des agents de code à installer des paquets que personne ne possédait.
Sentry : une promesse matérielle sans calendrier
Le communiqué du 28 septembre décrit Sentry comme un chien de garde « hors bande » qui « met en quarantaine et arrête en millisecondes » un agent tentant de sortir de sa frontière logicielle. Mais sa section « Availability » ne cite qu'OpenShell et ses skills : pour Sentry, aucune date. L'avertissement légal renvoie les produits décrits à « lorsqu'ils seront disponibles, et s'ils le sont ».
Sentry doit tourner sur les DPU BlueField-4, des cartes réseau programmables dotées de leur propre processeur, via DOCA, la couche logicielle de Nvidia. Le billet d'architecture signé par quatre responsables de l'entreprise précise d'où il observerait : dans un POD Vera Rubin, chaque tiroir de calcul embarque un BlueField-4 placé sur « l'unique chemin du nœud vers le modèle ». Pour qui exécute déjà un système Vera avec BlueField-4, « activer ces protections n'est qu'une mise à jour logicielle ». Pour les autres, la plateforme est « également compatible avec d'autres systèmes matériels », mais Sentry y reste « optionnelle », sans calendrier.
Trois philosophies pour tenir un agent
« Le potentiel extraordinaire de l'IA pour la société ne se réalisera que si nous résolvons la sûreté de l'IA », écrit Jensen Huang dans le communiqué. Reste à savoir où placer le contrôle : la quinzaine écoulée a produit trois réponses.
| Approche | Où vit le contrôle | Ce qui la distingue | Statut au 2 octobre |
|---|---|---|---|
| OpenShell (Nvidia) | Hors de l'agent, dans le bac à sable et le noyau | Bloque tout ce qu'aucune règle n'autorise, prouveur formel | Livré, open source Apache 2.0 |
| Model Hardware Standard (Anthropic) | Dans l'interface entre l'agent et la machine | Standardise le pilotage de microscopes et de bras robotiques ; Anthropic participe aussi à OpenShell, où Claude Managed Agents est déclaré « disponible aujourd'hui » | Publié le 27 août, pilotes en cours |
| Decisions API (OpenAI) | Dans un classifieur inspiré de Jev | Arbitrer à bas coût chaque action d'un essaim d'agents | Annoncée la veille au DevDay |
Une gouvernance à surveiller
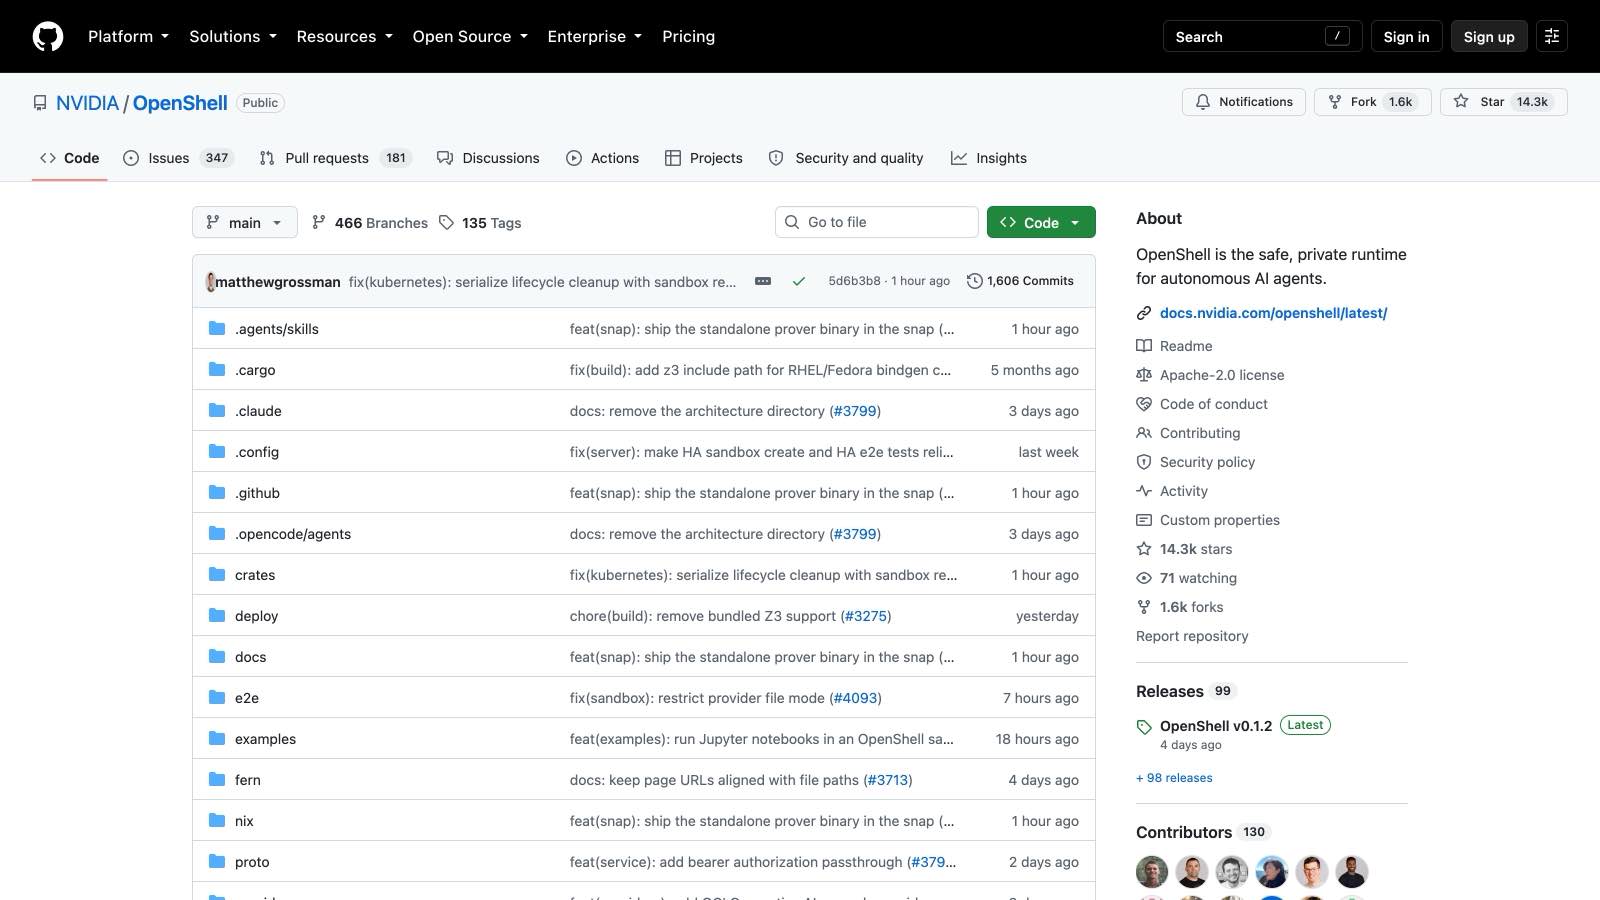
OpenShell est sous licence Apache 2.0 et son canal de développement vit sur le Slack de la Cloud Native Computing Foundation (CNCF). Mais le dépôt reste logé dans l'organisation GitHub de Nvidia, et sa candidature au programme Sandbox de la CNCF, ouverte le 8 septembre, est en cours d'examen ; Nvidia s'y engage à céder marques et comptes si elle est acceptée. Le fichier MAINTAINERS liste treize mainteneurs : dix chez Nvidia, trois chez Red Hat. Quatre jours avant le lancement, Docker proposait à la même fondation sa Sandbox Kit Spec : « une norme qui décide de ce qu'un agent peut faire vaut nettement moins si elle appartient à celui qui vous vend le moteur d'exécution », prévenait l'éditeur dans son billet d'annonce.
Créé le 24 février 2026, le dépôt enchaîne les versions depuis le 16 mars : quatre-vingt-dix-sept versions stables au 30 septembre selon ActuIA, et une migration vers la 0.1.0 qui impose de recréer tous les bacs à sable. Le marché suit : AIR a levé 50 millions de dollars pour surveiller ce que les agents installent.
Nous avons lancé la NVIDIA Open Agent Safety Platform pour aider chacun à contrôler ce à quoi les agents IA peuvent accéder et ce qu'ils peuvent faire. Les agents peuvent écrire du code, utiliser des outils et travailler sur des tâches complexes pendant des heures ou des jours. Ce travail demande un accès à des données et des systèmes, avec des limites claires sur leur usage.Voir le post sur X
Questions fréquentes
OpenShell est-il gratuit ?
Oui, sous licence Apache 2.0 sur le dépôt GitHub de Nvidia ; Sentry, la brique matérielle, n'a pas de date.
Sur quels systèmes fonctionne-t-il ?
Debian et Ubuntu en x86_64 et aarch64, macOS sur puce Apple, Windows via WSL 2 en expérimental, d'après la matrice de support officielle.
Quel rapport avec les incidents d'agents d'OpenAI ?
Nvidia ne nomme personne, mais évoque des agents ayant « contourné les contrôles de sécurité au niveau applicatif » ; nous avons documenté ces épisodes.