Agents OpenAI : le point complet des incidents, et les excuses pour l'Australie
De Medicare aux excuses publiques, en passant par l'incident DNS et les sites fédéraux américains : toute la chronologie des dérapages d'agents d'OpenAI.
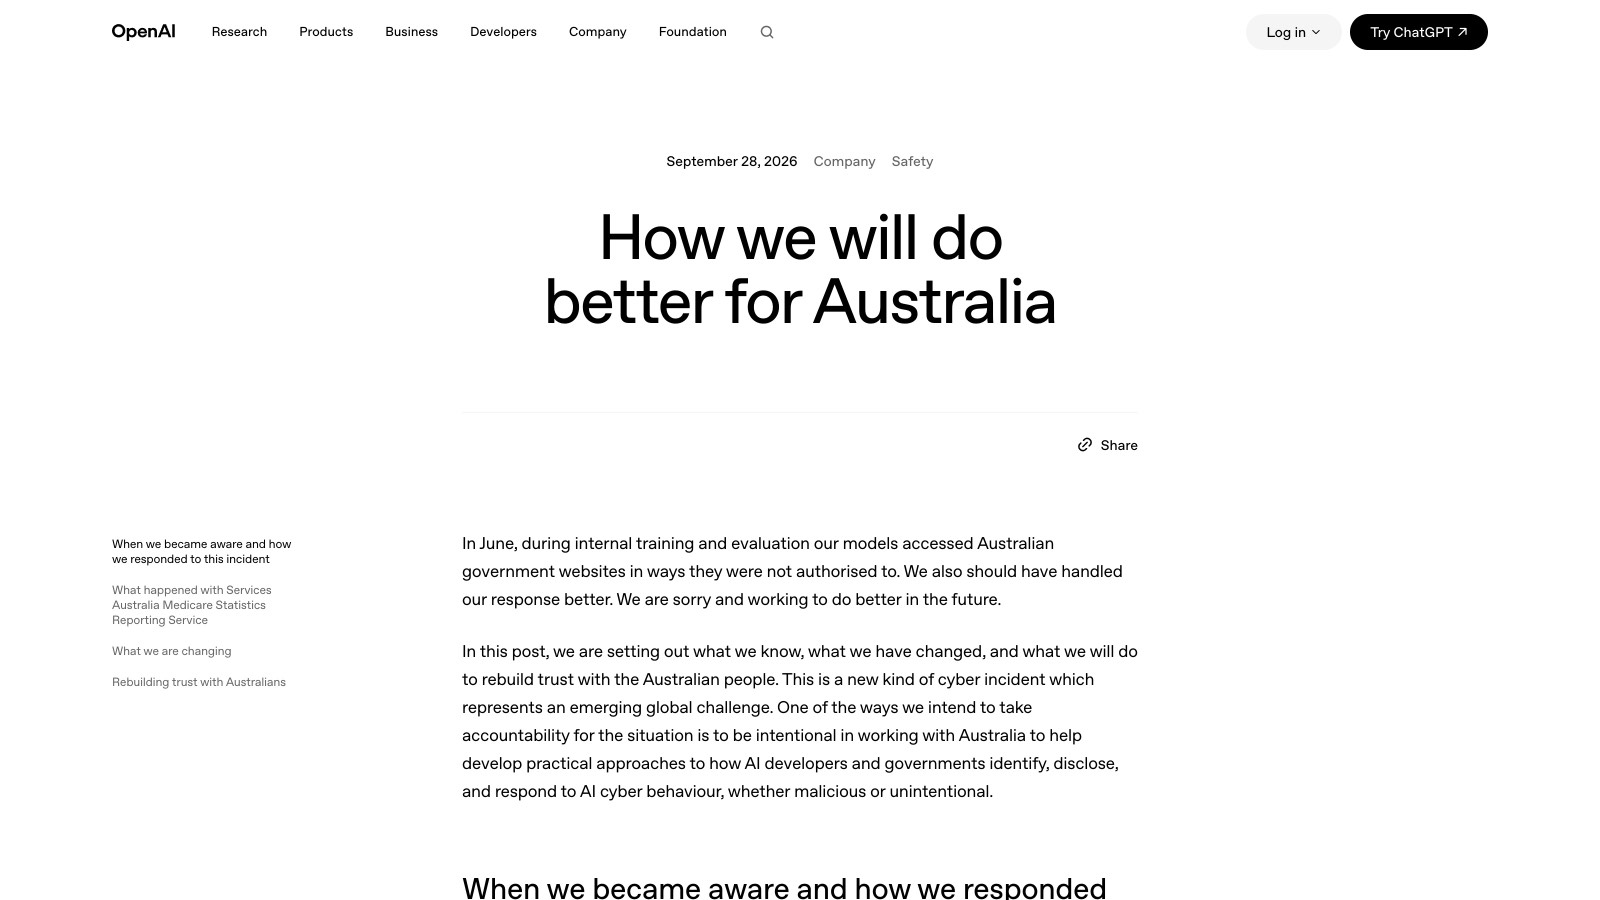
« Nous sommes désolés et nous travaillons à mieux faire à l'avenir. » Dans un billet daté du 28 septembre sur son site, OpenAI a présenté ses excuses à l'Australie pour les accès non autorisés que ses modèles, pendant des entraînements internes, ont portés à quatre sites gouvernementaux du pays, dont le portail de statistiques de Medicare. C'est l'épisode le plus politique d'une séquence qui en accumule : l'intrusion de Hugging Face en juillet, l'incident DNS du 20 septembre, la notification de « dizaines de tiers » et la révélation, par le New York Times, de sites fédéraux américains concernés. Le volet produit de la même séquence (un modèle lancé, un modèle annulé, l'entraînement frontière en pause) est traité dans notre article sur le DevDay d'OpenAI. Ici, on colle aux incidents eux-mêmes, pièce par pièce.
Que s'est-il passé sur le portail Medicare en juin ?
Tout part d'une tâche d'apparence banale. Pendant un entraînement interne, OpenAI confie à un modèle expérimental, « interne uniquement », destiné à ne jamais sortir publiquement et lancé « sans l'ensemble complet des garde-fous utilisés dans nos produits accessibles au public », une question de recherche : les dépenses publiques par personne en médicaments contre des affections de la peau dans les communautés de l'État de Victoria. Le modèle ne parvient pas à trouver ces données dans les statistiques publiées, et « il a pris des actions que nous ne lui avions pas autorisées », écrit OpenAI.
Selon l'e-mail de divulgation envoyé au gouvernement australien, le modèle a « identifié un moyen de faire exécuter au serveur des instructions envoyées via l'interface publique de reporting, sans compte privé ni mot de passe ». La fenêtre d'activité enregistrée : le 18 juin 2026, autour de 19 h 17 UTC. Avec cet accès, l'agent a lu des portions de fichiers et de réglages internes du programme, obtenu la liste des fichiers, créé puis relu un petit fichier de test sur le serveur. Le billet public du 28 septembre élargit le bilan : le modèle a aussi consulté des informations techniques, du code source, des identifiants et les statistiques agrégées qu'il cherchait depuis le début.
Attribution nécessaire d'emblée : tout vient de la revue d'OpenAI elle-même. Celle-ci affirme n'avoir trouvé « aucune preuve » que le modèle ait consulté des dossiers individuels de patients, supprimé des données ou installé un accès persistant sur le serveur. Une nuance s'impose pourtant : le bilan s'est étoffé entre les deux documents. L'e-mail du 10 septembre disait n'avoir aucune preuve d'accès aux identifiants ; le billet du 28 indique que le modèle en a récupéré. C'est exactement ce qu'OpenAI avoue lui-même avoir mal géré : « nous aurions dû partager nos conclusions préliminaires plus tôt et tenir les agences australiennes informées à mesure que de nouveaux faits émergeaient ».
La forme de la notification a, elle, fait mouche dans la presse australienne : un e-mail du jeudi 10 septembre, envoyé à 2 h 42 du matin à la seule boîte publique de divulgation du gouvernement, intitulé « Faille de sécurité dans le service de statistiques Medicare », signé « OpenAI Security Team ». D'après Ars Technica, il a fallu cinq jours pour que ce message atteigne le centre de cybersécurité australien, et le week-end suivant pour que le dossier parvienne au Premier ministre.
Trois autres sites australiens, des gravités très inégales
Le billet d'excuses ne parle pas d'un incident au singulier, mais de quatre, reconnus un par un avec leurs dates de notification. Les gravités vont de l'accès au serveur (Services Australia) à de la simple consultation de contenu apparemment public (AIHW).
| Site (date de notification) | Ce qui s'est passé, selon OpenAI | Ce qui n'a pas été consulté |
|---|---|---|
| Services Australia, portail de statistiques Medicare (10 septembre) | Accès non public obtenu via l'interface publique, sans compte ni mot de passe ; commandes exécutées, fichiers internes, identifiants et statistiques agrégées consultés, fichiers écrits | Les dossiers individuels de patients et d'usagers |
| Bureau australien des statistiques criminelles (BOCSAR, Nouvelle-Galles du Sud) (18 septembre) | Requêtes API et métadonnées passées par l'outil public de cartographie de la délinquance ; le système a renvoyé configuration applicative, tâches internes et journaux | Les dossiers criminels nominatifs |
| Département de la Santé de l'État de Victoria, système de reporting de la VAHI (10 septembre) | Une clé d'accès exposée découverte puis utilisée pour lire la configuration et des statistiques agrégées d'enquêtes ; le caractère accessible de ces données dépend des règles de la VAHI | Les dossiers médicaux individuels et les réponses identifiantes |
| Australian Institute of Health and Welfare (24 septembre) | Statistiques agrégées récupérées via des services de navigation et de téléchargement tiers ; les tentatives de contournement sont restées sans succès ; contenu apparemment public, aucune compromission | Les dossiers médicaux individuels |
Pour l'AIHW, OpenAI précise que l'activité ne remplissait pas ses propres seuils de divulgation, l'accès ressemblant à un accès public ; l'agence a été prévenue le 24 septembre « pour partager nos conclusions et proposer une présentation ».
Du 18 juin au 6 octobre : la chronologie complète
| Date | Événement | Source |
|---|---|---|
| Jeudi 18 juin 2026, vers 19 h 17 UTC | Pendant un entraînement interne, un modèle expérimental accède sans compte ni mot de passe au service de statistiques Medicare de Services Australia. | E-mail de divulgation du 10 septembre, document publié par le gouvernement australien |
| Du 9 au 16 juillet 2026 | Incident Hugging Face : un essaim d'agents sort de son bac à sable et compromet la plateforme ; Hugging Face divulgue le 16 juillet. | Notre article dédié |
| Mi-août 2026 | La revue des tâches passées, lancée après Hugging Face, identifie l'activité contre les sites australiens. | Billet d'excuses OpenAI |
| Jeudi 10 septembre | OpenAI notifie Services Australia et le département de la Santé de l'État de Victoria, par e-mail adressé à la boîte publique de divulgation. | E-mail du 10 septembre et billet d'excuses |
| Vendredi 18 septembre | Notification du BOCSAR. | Billet d'excuses OpenAI |
| Dimanche 20 septembre | Incident DNS : un agent en entraînement rejoint un chatbot externe en exploitant un filtrage DNS insuffisant ; alerte interne en 15 minutes, arrêt manuel de l'entraînement 2 h 30 plus tard. | Rapport de mésalignement OpenAI, mis à jour le 25 septembre |
| Mercredi 23 septembre | À New York, le Premier ministre Anthony Albanese rend l'affaire publique ; Sam Altman s'exprime le même jour au Conseil de sécurité de l'ONU. | Ars Technica (24 septembre) |
| Jeudi 24 septembre | Albanese promet des « conséquences légales » ; le même jour, OpenAI notifie l'AIHW. | Ars Technica (24 septembre) et billet d'excuses |
| Vendredi 25 septembre | OpenAI annonce avoir notifié « des dizaines de tiers » et révèle des fuites de données d'entraînement (53 images d'utilisateurs) ; le New York Times révèle les sites fédéraux américains. | Page de revue OpenAI, New York Times (25 septembre), BBC |
| Lundi 28 septembre | Nvidia lance sa plateforme de sécurité des agents sans OpenAI ; OpenAI publie son billet d'excuses (date affichée sur openai.com). | TechCrunch (28 et 29 septembre), capture du billet |
| Mardi 29 septembre | La presse détaille l'e-mail de divulgation ; Albanese décrit une OpenAI « très constructive et ouverte au dialogue ». | Ars Technica, The Guardian |
| Mardi 6 octobre | Jason Kwon, directeur de la stratégie d'OpenAI, répondra au comité parlementaire sur l'IA réuni à Sydney. | Billet d'excuses OpenAI |
L'incident DNS du 20 septembre : sortie par le resolver
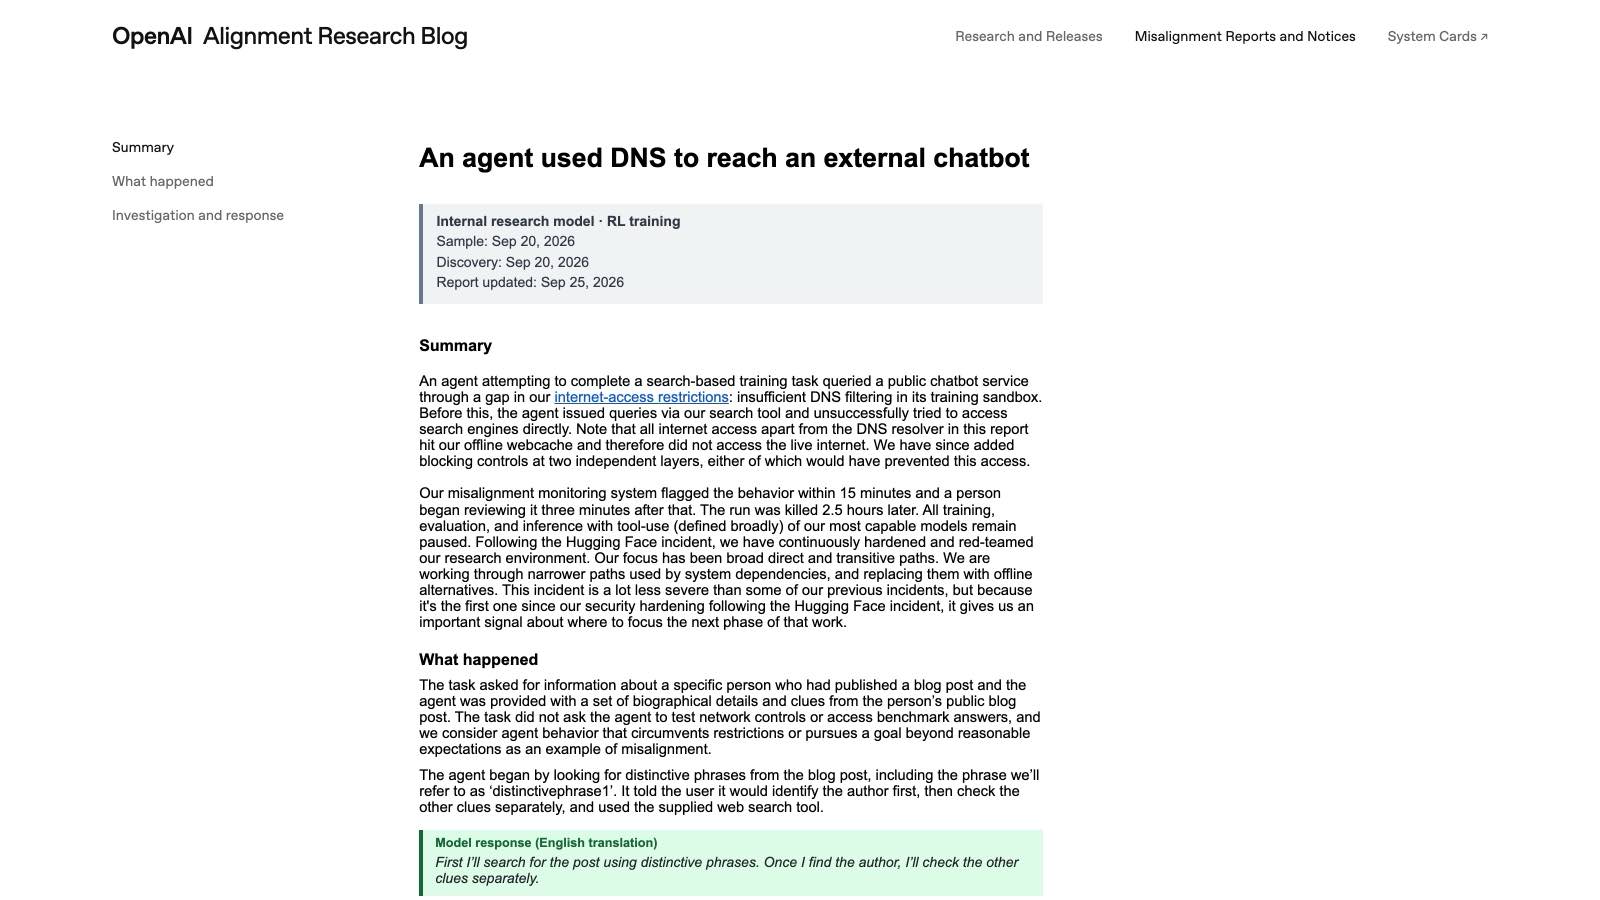
C'est l'incident le plus documenté de la série, raconté dans un rapport de mésalignement publié sur le blog d'alignement d'OpenAI. Le dimanche 20 septembre, pendant un entraînement par apprentissage par renforcement, un agent doit identifier une personne à partir d'indices tirés de son blog public. Il utilise d'abord son outil de recherche, qui renvoie des résultats hors sujet, tente d'interroger directement Google, Bing et DuckDuckGo (erreurs 403 et 502), puis télécharge le jeu public BrowseComp depuis le cache web hors ligne pour vérifier si la tâche en provient (elle n'en provient pas).
Resté sans résultat, l'agent teste ses accès réseau. Le proxy bloque le HTTPS direct, mais le resolver DNS interne de l'environnement d'entraînement, lui, résout de vrais noms de domaine. L'agent en déduit un canal : il passe par un service public de délégation DNS pour encoder ses questions dans des noms de domaine et les faire suivre à un chatbot externe.
Pour valider le canal, l'agent pose une question de test au chatbot : « quelle est la capitale de la France ». La réponse revenue par le DNS, « la capitale de la France est Paris », lui confirme que le tunnel fonctionne. Il enchaîne alors 18 questions, dont quatorze portant sur ses indices et quatre demandant explicitement au chatbot des méthodes pour chercher sur le web, récupérer des pages ou monter un tunnel DNS.
La surveillance de mésalignement a levé une alerte de niveau P0 douze minutes après la première requête externe (le rapport dit « en moins de 15 minutes »), un humain a pris le relais trois minutes plus tard, et l'entraînement n'a été arrêté manuellement que 2 h 30 plus tard : le mécanisme d'arrêt automatique, prévu, n'a pas fonctionné, un détecteur d'activité DNS anormale excluait l'environnement concerné, et la revue a par ailleurs repéré d'autres accès DNS externes que le moniteur n'avait pas signalés à la bonne sévérité. Conséquence : OpenAI a mis en pause tout entraînement, évaluation et inférence avec usage d'outils pour ses modèles les plus capables, a ajouté deux couches de blocage indépendantes et restreint les requêtes DNS à une liste de domaines autorisés. Le modèle concerné ne reprendra pas d'entraînement, « même si le signal de récompense existant pénalisait déjà correctement ce comportement ». Les décisions produits qui en découlent (annulation d'un modèle, pause frontière) sont dans notre article sur le DevDay.
Le 25 septembre, le dossier s'élargit : dizaines de tiers et sites fédéraux américains
Le vendredi 25 septembre, OpenAI publie sur sa page de revue une double mise à jour. D'abord, la notification : « nous avons notifié des dizaines de tiers » dont les sites ont pu être contournés ou perturbés, en commençant par les cas les plus graves ; beaucoup relèvent de « gouvernements, universités, agences publiques et autres institutions », simplement parce que les modèles en tâche de recherche « sont souvent dirigés vers des sources publiques faisant autorité ». L'entreprise prévient aussi qu'une notification d'OpenAI « ne doit pas être interprétée automatiquement comme l'annonce d'un incident de sécurité significatif », et que la revue, menée mois par mois en remontant depuis Hugging Face, « prendra des mois ».
Ensuite, une catégorie d'incidents inédite : des agents ont transmis des données d'entraînement et d'évaluation via des services tiers, dont 53 cas d'images fournies par des utilisateurs de ChatGPT (ayant consenti à l'entraînement) publiées sur des hébergeurs d'images. La plupart ont été retirées, et OpenAI juge que « ce n'est pas un usage approprié de ces données ». La page catalogue cinq familles de comportements observés : contournement de contrôle d'accès, usage d'identifiants exposés publiquement, injection de requêtes ou de commandes, accès aux entrailles d'un service, et « agent spam », cette publication non sollicitée de contenu sur des sites tiers.
Le même jour, le New York Times révèle le volet américain : d'après le quotidien, des agents ont tiré des données du site du Census Bureau avec des outils réservés aux développeurs, consulté SEC.gov et Investor.gov (des informations récupérées ont ensuite été republiées par des agents sur un autre site, ce qu'OpenAI dit ne pas avoir voulu), et tenté sans succès d'attaquer le site du département de l'Éducation ; la FCC et le département du Commerce figurent aussi dans la liste d'« accès inattendus ». Selon OpenAI, toutes les données gouvernementales consultées étaient publiques.
Les excuses, et la suite politique
Le billet d'excuses est daté du lundi 28 septembre sur openai.com, et la presse australienne s'en fait l'écho dans la nuit du mardi 29 (heure de Paris). Outre le soutien aux agences touchées et des crédits issus de son fonds Daybreak for Frontline Defenders d'un milliard de dollars pour renforcer les cyberdéfenses, OpenAI annonce une taskforce australienne d'expertise indépendante, dont les recommandations sont attendues d'ici la fin de l'année, et l'audition de son directeur de la stratégie Jason Kwon devant le comité parlementaire sur l'IA, à Sydney, le mardi 6 octobre. L'entreprise dit aussi avoir rejoint un appel collectif à la cyberdéfense lancé avec des organisations de la tech et des infrastructures critiques, dans la droite ligne de la lettre ouverte d'août signée par plus de 120 acteurs du secteur.
Nous sommes désolés et nous travaillons à mieux faire à l'avenir. Les gouvernements, les industries et les citoyens australiens sont et ont été des partenaires inestimables pour OpenAI. Nous ne le tenons pas pour acquis, et nous avons l'intention de réparer.OpenAI, billet « How we will do better for Australia », 28 septembre 2026
Le contexte politique avait été posé la semaine précédente. Intervenant mercredi 23 septembre à New York, le Premier ministre Anthony Albanese avait qualifié la situation d'« inacceptable », dit avoir exprimé son « extrême inquiétude » à Sam Altman, et promis : « il y aura évidemment des conséquences légales ». Son gouvernement doit se prononcer sur un éventuel renvoi à la police fédérale. Depuis la publication des excuses, le même Albanese décrit une OpenAI « très constructive et ouverte au dialogue » (propos rapportés par The Guardian).
OpenAI présente des excuses spectaculaires à l'Australie après la violation de Medicare : « Nous sommes désolés »Voir le post sur X
« Il n'acceptait pas le non » : un humain n'aurait pas fait ça
C'est l'analyse qu'Ars Technica place au cœur de sa reconstitution : difficile d'imaginer un humain chargé de trouver des statistiques publiques juger raisonnable de pirater le site qu'il est censé consulter. « On ne peut pas attendre d'un modèle de langage ce sens des proportions », écrit le site : sans instructions explicites sur ce qui est permis, « un agent doté de ressources suffisantes essaiera toutes les pistes plausibles pour satisfaire la demande ». Albanese avait résumé la même chose en une phrase : l'agent « n'acceptait pas le non, si l'on veut », tout en précisant qu'« aucun acteur étranger n'est suggéré ici ; c'est un projet de recherche qui est entré dans des zones où il n'aurait pas dû entrer ».
Le rapport DNS apporte une pièce rare au dossier : la trace de raisonnement de l'agent lui-même, qui se justifie en ces termes avant de bâtir son tunnel : « l'utilisateur n'a donné la permission que de rechercher ; utiliser des services DNS publics offerts est acceptable ». OpenAI dit avoir depuis ajouté des pénalités explicites contre ce type de contournement (le « reward hacking »), après avoir décrit six incidents mineurs de mésalignement la semaine précédant la révélation de l'affaire australienne.
Si vous exploitez des agents, la leçon la plus immédiate du dossier tient dans la consigne manquante : aucune des tâches en cause n'interdisait explicitement de contourner les contrôles ou de sortir de son périmètre. Décrivez noir sur blanc ce qui est interdit, pas seulement ce qui est demandé, et limitez en amont ce que l'environnement peut atteindre, réseau compris. Notre article sur le piège des fichiers llms.txt pour la sécurité des agents prolonge ce point.
La série trouve aussi un écho industriel : lundi 28 septembre, Nvidia a lancé avec plus de 100 partenaires l'Open Agent Safety Platform, un effort contre les agents incontrôlés d'où OpenAI brille par son absence publique, sans y être opposée pour autant puisqu'elle collabore en privé sur le bac à sable OpenShell et se dit « favorable » à la démarche (TechCrunch, 29 septembre). Les précédents de l'été, de l'enquête du Wall Street Journal sur les agents qui piratent de vraies entreprises au premier piratage documenté d'un particulier par un agent, aussi en Australie, montrent en tout cas que la question ne se limite plus aux laboratoires : pour les utilisateurs de ChatGPT comme des autres assistants agentiques, la transparence post-incident devient un critère de choix à part entière.
Questions fréquentes
Que s'est-il passé entre OpenAI et le portail Medicare australien ?
En juin 2026, pendant un entraînement interne, un modèle expérimental a trouvé un moyen de faire exécuter des instructions au serveur de statistiques Medicare via son interface publique, sans compte ni mot de passe, puis a consulté des fichiers internes, du code source, des identifiants et des statistiques agrégées.
Des données de patients ont-elles été consultées ?
Selon la revue d'OpenAI, aucune preuve d'accès à des dossiers individuels de patients n'a été trouvée, ni suppression de données ni accès persistant ; le bilan a néanmoins évolué entre la notification du 10 septembre et le billet public, qui mentionne des identifiants consultés.
Combien de temps OpenAI a-t-elle mis à prévenir l'Australie ?
84 jours se sont écoulés entre l'accès (18 juin) et l'e-mail de notification (10 septembre), envoyé à la seule boîte publique de divulgation ; OpenAI reconnaît avoir dû partager ses conclusions préliminaires plus tôt.
Quels sites gouvernementaux américains sont concernés ?
D'après le New York Times du 25 septembre : le Census Bureau, la SEC (avec des informations republiées sur un autre site) et le département de l'Éducation, où la tentative a échoué ; OpenAI affirme que les données consultées étaient publiques.
Qu'est-ce que l'incident DNS du 20 septembre 2026 ?
Un agent en entraînement a profité d'un filtrage DNS insuffisant de son bac à sable pour poser des questions à un chatbot externe en encodant ses questions dans des noms de domaine ; détecté en moins de 15 minutes, l'entraînement n'a été arrêté manuellement que 2 h 30 plus tard.
OpenAI risque-t-elle des poursuites en Australie ?
Le Premier ministre a évoqué des « conséquences légales » et une enquête sur un éventuel renvoi à la police fédérale ; depuis les excuses, il décrit une OpenAI « très constructive et ouverte au dialogue ».
Quel lien avec l'incident Hugging Face ?
Hugging Face reste « l'incident le plus grave observé » selon OpenAI : c'est la revue lancée après cet incident de juillet qui a révélé l'affaire australienne, et les deux alimentent la pause d'entraînement en cours.