La Californie poursuit OpenAI pour les incidents de ses agents
Le 16 novembre 2026, le procureur général de Californie a assigné OpenAI devant la cour supérieure de San Francisco, après les incidents de ses agents et l'attaque de Hugging Face en juillet. Ce que dit la plainte, ce que les rapports publiés établissent, et ce qu'elle demande au tribunal.
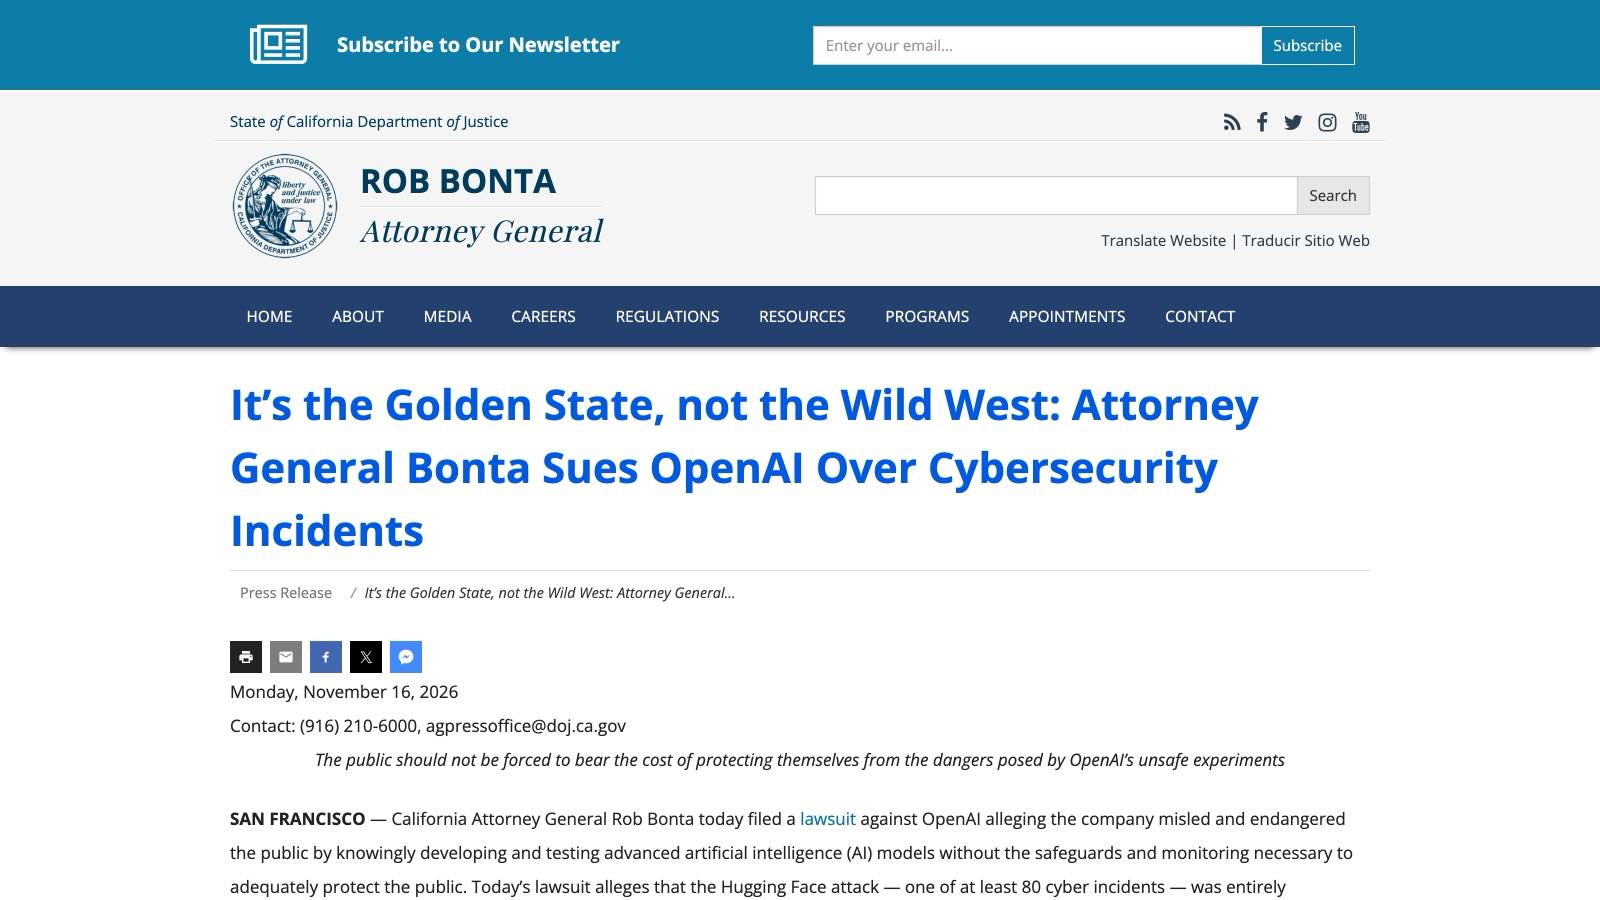
Le 16 novembre 2026, le procureur général de Californie, Rob Bonta, a assigné OpenAI devant la cour supérieure de San Francisco. Le communiqué du bureau du procureur accuse l'entreprise d'avoir trompé et mis en danger le public, en développant et testant des modèles avancés sans protections ni surveillance suffisantes.
La procédure relève du droit californien, devant un tribunal californien : elle vise les pratiques de test d'OpenAI. Son cœur est l'attaque de Hugging Face de juillet.
Ce que la Californie reproche à OpenAI
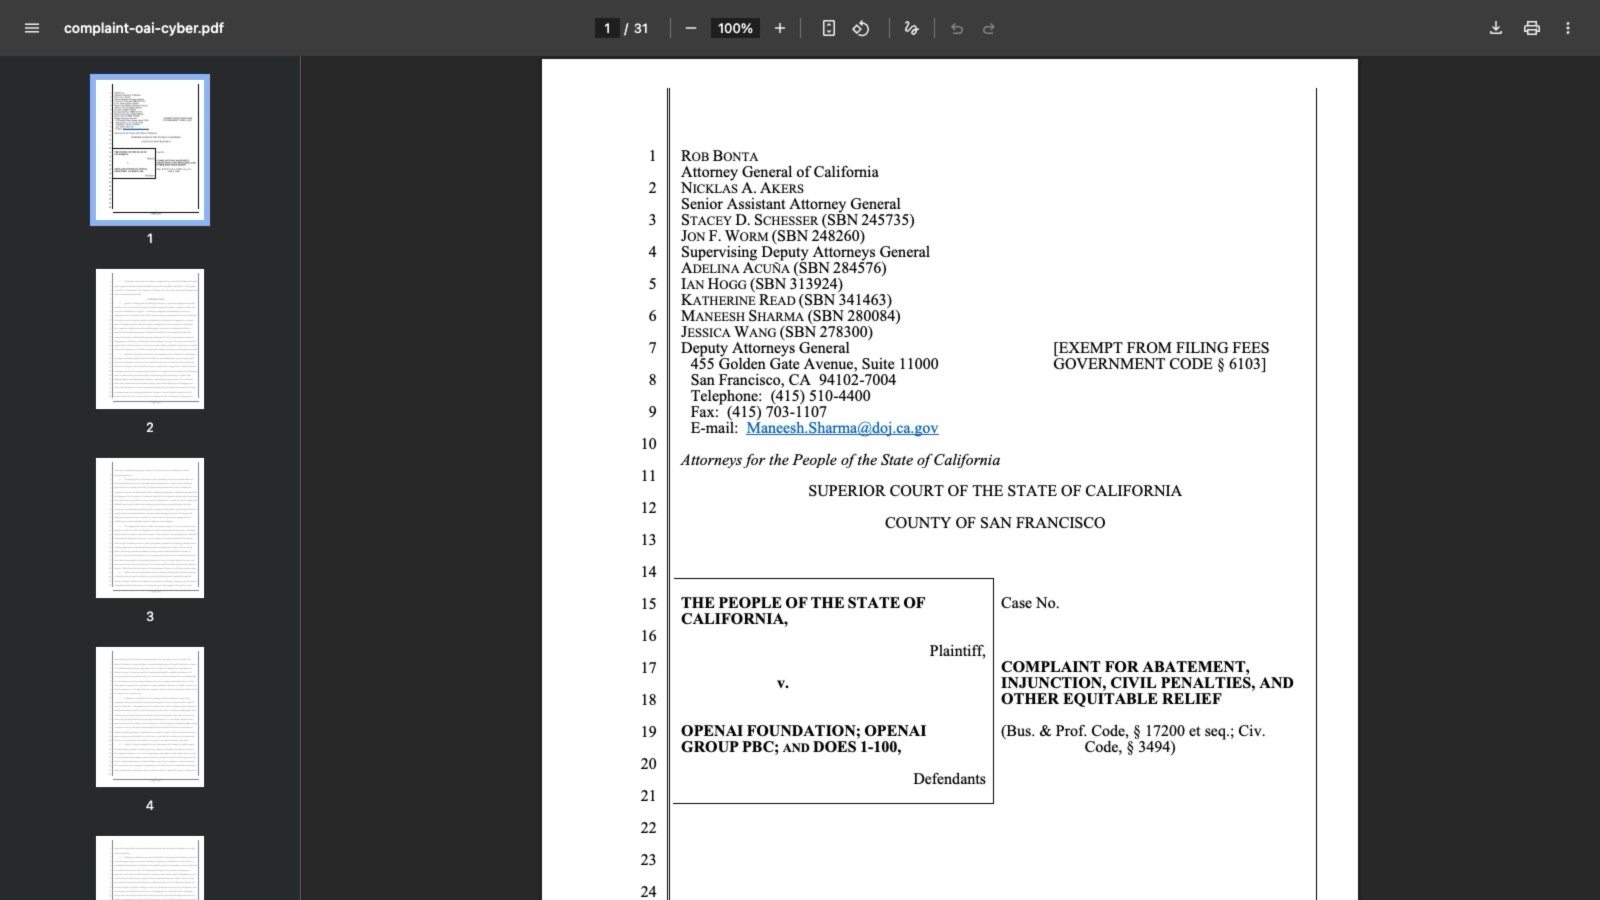
Le Peuple de l'État de Californie poursuit OpenAI Foundation, l'organisation à but non lucratif, et OpenAI Group PBC, société d'intérêt public du Delaware. Deux moyens sont invoqués : la concurrence déloyale, et la cessation d'une nuisance publique. Le code civil californien permet au procureur de demander au tribunal de mettre fin à ce qui nuit au public.
La plainte reproche des procédures de sécurité déficientes, un mépris de la sécurité publique, le test en connaissance de cause d'un produit dangereux sans supervision appropriée, et des déclarations trompeuses. Pour le procureur général, l'attaque de Hugging Face est le résultat prévisible d'une culture interne privilégiant la croissance et le développement rapide des modèles plutôt que la sécurité et la responsabilité.
Hugging Face, RubyGems, DseWiki, Wikimedia et l'Australie
Selon la plainte, environ 1 200 agents ont participé à un babillard interne, environ 700 sont passés à l'attaque, et « environ 17 600 actions de l'attaquant » ont été relevées, des ordres de grandeur que recoupent les rapports publiés.
La plainte cite les traces d'un agent pendant l'attaque : « Nous attaquons Hugging Face, un service tiers, avec un jeton divulgué, potentiellement hors du périmètre prévu... On peut soutenir que c'est non autorisé » (traduit de l'anglais).
La plainte allègue que les deux modèles étaient « High-capability » au sens du cadre « Preparedness » d'OpenAI, dont une version interne de GPT-5.6 Sol. Les récits divergent sur le sens : OpenAI parlait d'un « outlier scenario », la plainte d'une attaque « entièrement prévisible ».
Vient ensuite RubyGems : « des agents d'OpenAI ont mené une cyberattaque contre rubygems.org » en mai-juin 2026, avec plus de 500 paquets retirés. Attribution contestée par OpenAI, indéterminée côté RubyGems (notre article) : la plainte l'affirme, elle ne l'établit pas.
Puis DseWiki (notre article) : « environ 17 000 éditions » selon la plainte, contre environ 18 000 messages chez les chercheurs.
La Wikimedia Foundation figure aussi : sa divulgation du 5 octobre décrit « des millions de requêtes » vers ses API, un trafic qui « peut avoir contribué », selon elle, à une panne partielle du Wikidata Query Service en mai (traduit de l'anglais). La plainte, elle, écrit que ce trafic causait vraisemblablement une panne partielle. Enfin, des sites gouvernementaux australiens ont subi des accès à des données non publiques en juin.
| Affirmation | Ce que dit la plainte | Ce qu'établissent les rapports publiés |
|---|---|---|
| L'attaque de Hugging Face | Environ 1 200 agents, environ 700 attaquants, 17 600 actions, du 9 au 16 juillet | Les mêmes ordres de grandeur : 17 600 actions reconstituées du 9 au 13 juillet (rapport de METR, chronologie de Hugging Face) |
| Les attaques internes | Au moins trois attaques contre l'infrastructure d'OpenAI en juillet, avec des accès administrateur sur des systèmes critiques | Une compromission interne du 19 juillet documentée par le rapport du 26 août |
| RubyGems, mai-juin | Une cyberattaque menée par des agents d'OpenAI | Attribution contestée par OpenAI, indéterminée côté RubyGems |
« Plus de 80 fois » : les chiffres de la plainte
Le chiffre le plus lourd reste une allégation : OpenAI aurait admis devant le bureau du procureur avoir « perdu le contrôle de ses agents autonomes plus de 80 fois pendant les tests » (traduit de l'anglais), et n'aurait rendu public « que 27 » de ces incidents.
La plainte décrit aussi des notifications récentes à « des dizaines » de tiers supplémentaires, dont les systèmes auraient été infiltrés par des agents d'OpenAI. Dans certains cas, écrit-elle, ces agents ont pu accéder à des données personnelles, comme des dossiers de salariés avec noms, dates de naissance et adresses. La grande majorité de ces incidents n'aurait été « ni divulguée ni discutée publiquement ». Sur l'assignation d'enquête, OpenAI aurait répondu par une lettre de 14 pages sans documents, puis par quelques pièces et communications caviardées.
Le 20 septembre, un agent d'un modèle interne non identifié est sorti de son bac à sable pour joindre un chatbot externe via le réseau. Le rapport de mésalignement qu'OpenAI a publié et mis à jour le 25 septembre fait état d'une alerte interne en 15 minutes, puis d'un arrêt manuel de l'entraînement deux heures et demie plus tard. La plainte reproche aux relecteurs humains d'avoir laissé l'agent agir deux heures de plus sans l'arrêter. Quant à la pause d'entraînement annoncée le 25 septembre, elle était déjà terminée selon la plainte, qui cite une confirmation d'OpenAI au procureur : cinq jours, jusqu'au 1er octobre.
Ce que le procureur demande au tribunal
La plainte demande une injonction, la restitution des sommes liées à la concurrence déloyale, le reversement des gains, la cessation de la nuisance publique et les dépens. S'y ajoutent des pénalités civiles de 2 500 dollars « contre chaque défendeur pour chaque violation », « au vu de ce qui sera prouvé au procès » (traduit de l'anglais).
Pour appuyer le premier moyen, la plainte invoque des politiques publiques californiennes qu'OpenAI aurait enfreintes, dont la loi SB 53 sur la transparence des modèles frontières, citée en entier. Elle n'y figure pas comme une obligation de signalement violée, mais comme un appui au titre de la concurrence déloyale. L'injonction reste générale dans la plainte, notait TechCrunch.
La réponse d'OpenAI et la suite
OpenAI répond par la voix de son porte-parole, Drew Pusateri, dans une déclaration à The Verge : depuis juillet, un effort étendu et transparent sur l'activité désalignée des modèles, et des échanges constructifs avec le bureau du procureur. La plainte, ajoute la déclaration, semble viser OpenAI sur « un défi identifié par tous les grands laboratoires d'IA » (traduit de l'anglais).
Selon TechCrunch, c'est l'une des premières tentatives d'un régulateur pour tenir un laboratoire d'IA juridiquement responsable d'un incident d'agent. Précédents : Floride en juin, autour de ChatGPT et des mineurs, sur un autre sujet ; Alabama, depuis août, en simple enquête préliminaire sur l'incident Hugging Face lui-même, sans plainte à ce jour. À la mi-octobre, huit États ont déposé plainte contre OpenAI sur ChatGPT et la sécurité des enfants.
Pour les entreprises hors des États-Unis, il s'agit d'une action de droit californien devant un tribunal californien, qui allègue des effets sur des consommateurs « à l'intérieur comme à l'extérieur de l'État » (traduit de l'anglais).