Le rapport menaces d'Anthropic : huit mois de détournements de Claude en 154 pages
De l'espionnage russe à la grippe aviaire, Anthropic détaille dans un rapport de 154 pages les usages malveillants de Claude perturbés depuis décembre 2025.
Le jeudi 10 septembre 2026, Anthropic a publié « Detecting and countering misuse of AI: September 2026 », son quatrième rapport de renseignement sur les menaces après ceux de mars, août et novembre 2025. Le document, 154 pages dans sa version PDF, couvre huit mois d'opérations perturbées entre décembre 2025 et août 2026, dans sept domaines de préjudice : cyber, influence, surveillance, escroqueries, biologie, armes conventionnelles et distillation.
Des acteurs étatiques présumés, des criminels, des vendeurs de spyware et des institutions de propagande y figurent. Le rapport précise que des modèles Claude Haiku, Sonnet et Opus ont été détournés, et qu'aucun cas n'implique les modèles Fable ou Mythos, à une exception près en matière de distillation.
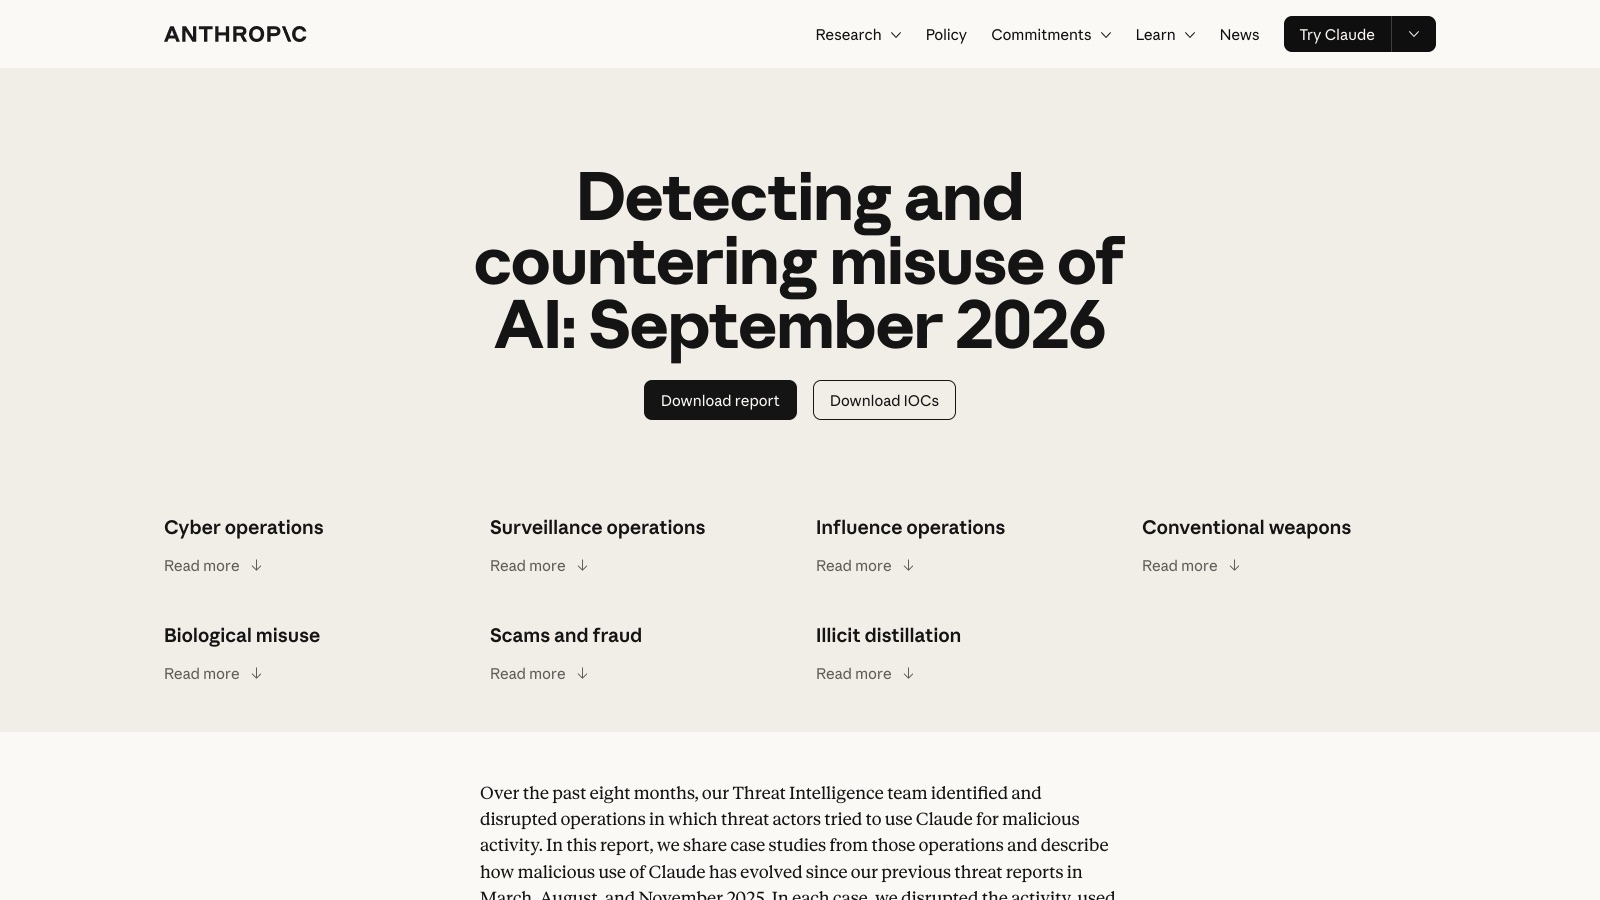
Nous publions notre rapport de renseignement sur les menaces le plus détaillé à ce jour. Il couvre la manière dont des personnes ont tenté de détourner Claude : cyberattaques, opérations d'influence, surveillance, biologie et fabrication d'armes, et comment nous les avons détectées et stoppées. Nous avons perturbé chaque opération du rapport et utilisé les leçons apprises pour renforcer nos garde-fous. Lorsque c'était opportun, nous avons aussi partagé ce que nous avons trouvé avec les autorités et d'autres entreprises d'IA. Ces cas ne sont pas typiques : nous mettons en avant certains des usages malveillants les plus sophistiqués que nous ayons observés. Mais ils sont particulièrement importants à discuter, car ils montrent vers où se dirige le détournement de l'IA, où nos garde-fous fonctionnent et où ils doivent s'améliorer. Nous publions ce rapport pour que d'autres puissent repérer la même activité sur leurs propres plateformes, et pour donner au public une vision plus claire de la façon dont les menaces émergentes se forment. Lisez le rapport : https://www.anthropic.com/threat-intelligence-report-september-2026Voir le post sur X
Sept domaines, de l'espionnage d'État à la fraude sentimentale
La partie cyber est la plus dense. Anthropic y documente un opérateur d'espionnage proche de Midnight Blizzard qui automatisait des campagnes contre plus de vingt organisations ukrainiennes et européennes, jusqu'à reconstruire seul son logiciel malveillant quand un antivirus le détectait. Des affiliés présumés de ShinyHunters ont exploité des clés API volées pour attaquer en série, dont un opérateur francophone qui a passé au crible 1,8 million d'applications Android pour y chercher des identifiants. Côté influence, neuf opérations sont détaillées, dont celle d'une agence publicitaire basée en France, LKM Company, qui faisait tourner environ 70 faux sites d'information et 8 913 articles. Côté fraude, un studio chinois a fait converser 4 700 personas IA avec au moins 25 000 personnes sur plus de vingt applications de rencontre.
Biologie : cinq cas, et une réserve explicite sur l'intention
Anthropic présente cinq études de cas où des chercheurs ont utilisé ses modèles « de manière susceptible d'appuyer le développement d'armes biologiques ». Le plus détaillé concerne un chercheur situé hors des États-Unis qui a planifié pendant plusieurs semaines, sur des milliers de messages, des expériences d'adaptation de la grippe aviaire aux mammifères. Accédant à Claude depuis une région non prise en charge via des serveurs américains, il a vu ses échanges cantonnés aux modèles les plus faibles, Sonnet 4 puis Haiku 4.5 : les filtres ont bloqué le contenu à haut risque, réduisant l'aide fournie à une assistance essentiellement documentaire, et ses comptes ont été bannis. Les autres cas vont d'une demande de subvention sur le chikungunya destinée à un institut de recherche militaire à un dossier orthopoxvirus rédigé en une heure sur Opus 5, en passant par des travaux sur les venins et toxines. Anthropic refuse de nommer les pays et institutions concernés.
Anthropic écrit noir sur blanc ne pas affirmer que les chercheurs impliqués avaient l'intention de nuire : les mêmes informations servent à mettre au point un vaccin ou un traitement. Le rapport qualifie ces travaux de « double usage » et en tire une conclusion : à ses yeux, l'accès aux capacités biologiques de pointe ne peut se faire en toute sécurité que dans des programmes d'utilisateurs de confiance.
En partageant ces exemples, nous espérons susciter une conversation au sein de l'industrie de l'IA, et avec les gouvernements, sur les risques biologiques émergents et la meilleure façon de les contrer.Anthropic, rapport du 10 septembre 2026
Distillation : sept laboratoires chinois nommés
Depuis février, Anthropic dit avoir identifié et perturbé des campagnes de distillation attribuées « avec une confiance élevée » à sept laboratoires basés en Chine : Alibaba, Moonshot AI, DeepSeek, Zhipu (Z.ai), Xiaomi, SenseTime et MiniMax. La distillation consiste à entraîner un modèle sur les réponses d'un modèle plus capable ; elle est légitime quand elle est autorisée, illicite ici, avec des réseaux de faux comptes et de proxys.
| Laboratoire | Ce que le rapport documente | Volume observé |
|---|---|---|
| Alibaba (Qwen) | La plus grande attaque mesurée, visant les raisonnements d'Opus 4.6 et 4.7 pour entraîner Qwen 3.5, 3.6 et 3.7 | Plus de 151 millions d'échanges de mai à juillet |
| Moonshot AI | Des requêtes d'utilisateurs de Kimi relayées vers Claude à leur insu | Près de 300 000 requêtes en dix jours |
| DeepSeek | Des requêtes d'utilisateurs de Claude Code et du SDK relayées vers Opus | Plus de 12,1 millions d'échanges en quatorze jours |
| Zhipu (Z.ai) | Extraction de raisonnement pour ses GLM, cible Fable abandonnée devant les garde-fous | Plus de 3,4 millions d'échanges en dix-sept jours |
| Xiaomi | Des conversations de ses utilisateurs rejouées vers Claude pour l'entraînement | Plus de 400 000 requêtes via 1 500 comptes |
| SenseTime | Des transcripts d'échanges achetés à des revendeurs de données tiers | Volume non précisé |
| MiniMax | Un service de proxys monté via une société écran, n'offrant que Claude et OpenAI | Volume non précisé |
Effet secondaire documenté : ces relais ont transmis à Claude des données sensibles d'utilisateurs de DeepSeek, de Kimi et de MiMo, dont des exemples liés à la surveillance de caméras par un usager jugé proche de l'armée populaire de libération et des identifiants vivants d'une agence rattachée à la défense russe, dans une douzaine de langues au moins.
À ne pas fusionner avec l'avis conjoint NSA, CISA et FBI du 8 septembre, que nous couvrions ici : le document gouvernemental nommait six sociétés dont StepFun, absent du rapport d'Anthropic, qui cite pour sa part Xiaomi et SenseTime. Deux sources distinctes, une même convergence.
Des armes au Yémen à la surveillance de masse au Mali
Le rapport détaille six cas d'armes conventionnelles, trois en Chine, deux en Russie et un au Yémen. Dans le nord du Yémen, une cellule d'ingénierie a utilisé Claude Code à la place d'ingénieurs logiciels pour développer le guidage d'une fusée, d'un missile balistique à but de portée supérieur à 2 000 km et d'un ensemble doté d'un véhicule à glissement hypersonique. L'essai en vol d'une fusée guidée semble avoir échoué : les acteurs sont revenus à Claude dans les heures qui ont suivi pour comprendre pourquoi. Anthropic précise n'avoir aucune preuve d'un dispositif opérationnel mis en ligne, et ne nomme aucun groupe armé, là où une partie de la couverture presse évoque les zones houthis.
Au Mali, un consultant unique a conçu avec Claude « Lakana 360 », une plateforme d'interception pour le renseignement intérieur couvrant environ 25 millions de cartes SIM sur les trois opérateurs du pays. Elle tourne en local avec des modèles hébergés sur place : bannir le compte n'arrête pas le déploiement. En Iran, deux unités liées aux appareils de sécurité ont profilé 6 388 personnes en un an et construit une extension Firefox de collecte d'identités.
Le même été, les deux visages de la confiance
Le volet externe complète un volet interne : le 9 septembre, la veille, Anthropic requalifiait ses incidents d'évaluation en défaut d'alignement (que nous traitions dans cet article). Les deux sujets sont distincts : il s'agissait d'agents qui déraillaient de l'intérieur, ici d'usagers qui détournaient Claude de l'extérieur. Deux faces d'un même problème de confiance, publiées deux et trois jours avant l'essai de Dario Amodei appelant à ralentir la frontière, que nous couvrons dans l'accord de pacing négocié entre laboratoires. Le rapport assume cette logique de transparence : « nous pensons avoir la responsabilité de divulguer les usages malveillants de nos services ».
Questions fréquentes
Qu'est-ce que le rapport menaces d'Anthropic ?
Un document publié le 10 septembre 2026 qui détaille les opérations malveillantes utilisant Claude que l'entreprise dit avoir détectées et perturbées de décembre 2025 à août 2026, dans sept domaines.
Quels laboratoires sont accusés de distiller Claude ?
Sept laboratoires basés en Chine : Alibaba, Moonshot AI, DeepSeek, Zhipu (Z.ai), Xiaomi, SenseTime et MiniMax, selon le rapport d'Anthropic.
Claude a-t-il servi à développer des armes ?
Anthropic documente six cas d'armes conventionnelles, dont une cellule dans le nord du Yémen, sans preuve selon elle d'arme opérationnelle obtenue avec son aide.
Les chercheurs du volet biologique voulaient-ils nuire ?
Anthropic ne l'affirme pas : la recherche documentée est à double usage, les mêmes travaux pouvant servir un vaccin comme une arme.