Faille Muse : comment un réglage caché livrait l'agent de Meta aux attaquants
Un réglage caché de l'application Muse de Meta était modifiable par n'importe quel processus du Mac. Le chercheur Patrick Wardle l'a démontré, Meta a corrigé.
L'agent personnel Muse de Meta, présenté début septembre comme un assistant « construit dès le départ pour la confidentialité et la sécurité », a failli à cette promesse. Le lundi 21 septembre, le chercheur en sécurité macOS Patrick Wardle a divulgué une faille zero-day dans l'application Muse pour Mac : n'importe quel processus local, sans aucune permission macOS, pouvait modifier un réglage caché de l'agent. Meta a publié un correctif environ douze heures après l'article d'Ars Technica qui révélait le problème.
La faille ne tient pas à une injection de prompt, contrairement à une idée reçue : la porte d'entrée est un simple réglage caché. Tout ce qui suit, la capture des dictées, le vol du jeton d'authentification puis l'injection d'instructions, n'est que la conséquence de cette première modification.
Le mécanisme : un réglage caché, pas une injection de prompt
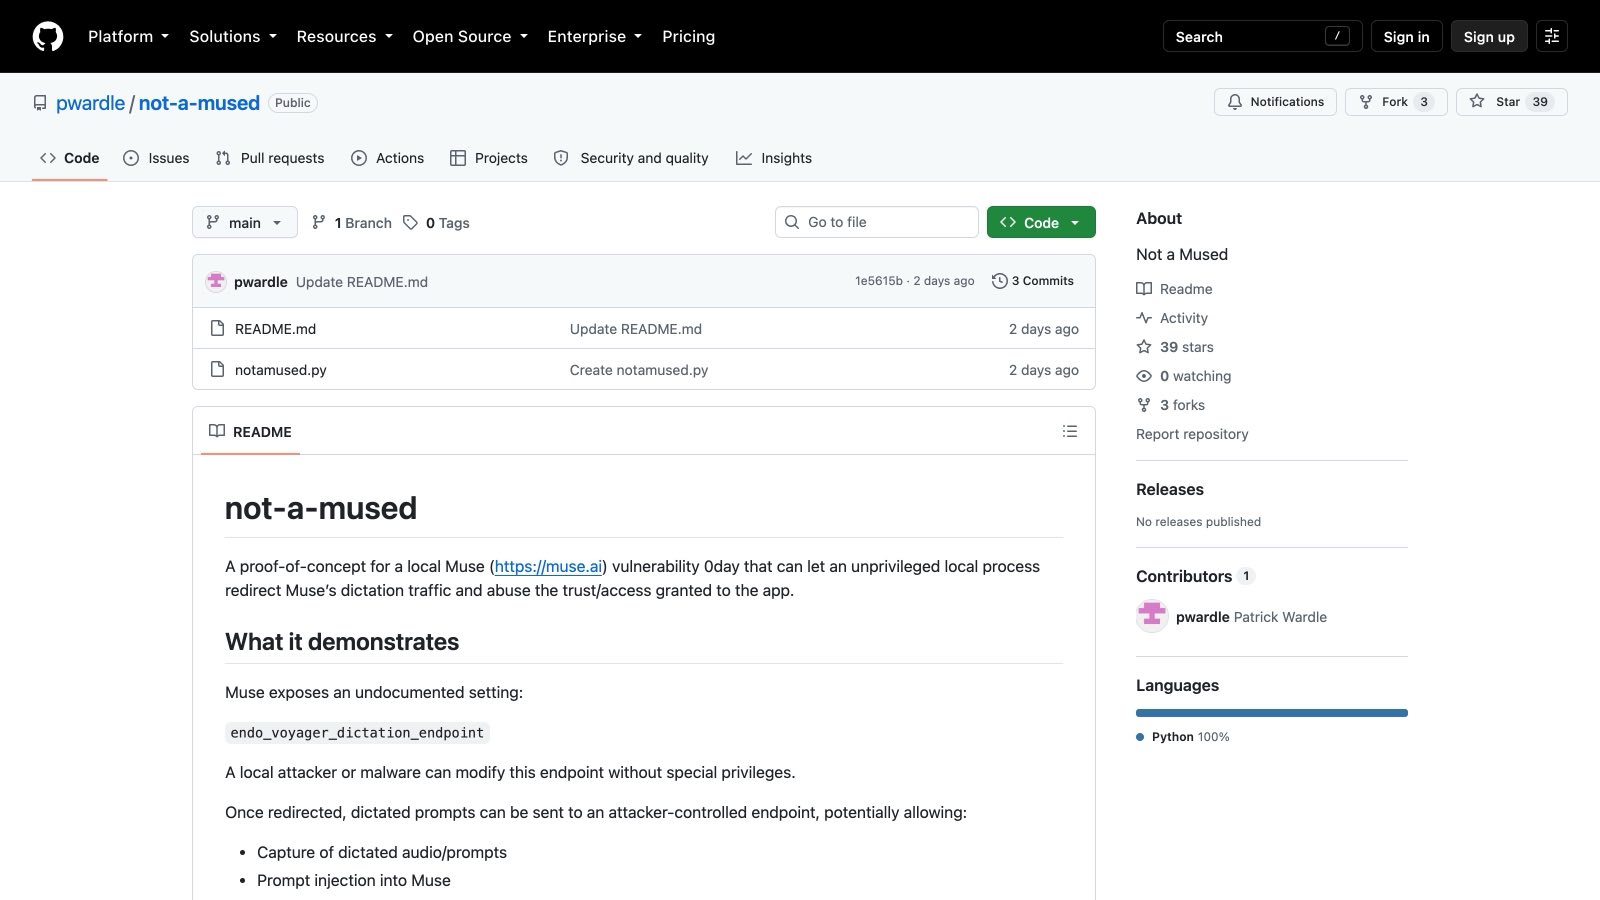
Dans son dépôt de démonstration, Wardle documente le détail technique. L'application Muse expose une liste de réglages non documentés, modifiables par n'importe quel programme installé ou par une simple commande tapée dans le terminal, quelles que soient les permissions macOS du processus. La plupart sont anodins, comme le mode sombre. Un seul change tout : celui qui indique l'adresse du serveur où Muse envoie la transcription de la dictée vocale, normalement un serveur de Meta.
Un attaquant qui redirige cette adresse vers son propre serveur touche du même coup le jeton d'authentification du compte Muse, envoyé automatiquement à chaque requête. Il acquiert alors un contrôle complet et permanent sur l'agent. Wardle a publié son code d'essai avec un avertissement sans détour :
Merci de ne pas l'installer : il est trivial de transformer Muse en porte dérobée ultime 💀👀 Oui, en tant qu'assistant IA conçu pour gérer votre Mac, Muse a besoin d'un accès étendu à votre vie numérique. Mais de sérieuses failles zero-day peuvent permettre à des logiciels malveillants ou à des attaquants locaux de le détourner en toute invisibilité. Permettez-moi de vous montrer. 🧵Voir le post sur X
Ce que l'attaquant gagnait, et par quel mécanisme
Une fois le réglage détourné, l'attaquant se place en intermédiaire entre l'utilisateur et Meta : il lit chaque dictée et ajoute ses propres instructions aux requêtes de l'agent. D'où le titre d'Ars Technica, qui parle d'un assistant « extraordinairement privilégié ». Muse concentre l'écriture de fichiers sur le disque, le micro, la caméra, la localisation, le calendrier, l'e-mail, les réseaux sociaux et WhatsApp. Le code de l'attaquant hérite de tout, sans jamais demander quoi que ce soit au système.
| Ce que l'attaquant gagnait | Par quel mécanisme |
|---|---|
| Le jeton du compte Muse, donc un contrôle total et permanent | Le serveur de transcription redirigé reçoit l'authentification automatiquement |
| Le contenu des dictées vocales | L'audio et sa transcription partent vers le serveur de l'attaquant |
| Des actions au nom de l'agent, comme écrire des fichiers ou prendre des photos | Des instructions injectées en position d'intermédiaire, avec toutes les permissions de Muse |
| Une archive des messages WhatsApp, l'exemple donné par Wardle | Une simple instruction injectée demandant l'envoi de l'archive |
Wardle a développé plusieurs démonstrations, dont l'écriture de fichiers malveillants et la prise de photos, souvent sans alerte visible. « Nous pouvons manipuler l'agent et exploiter ses privilèges pour faire ce que nous voulons », a-t-il résumé auprès d'Ars Technica. « Au lieu d'écrire un logiciel de vol de données macOS très complet, il suffit d'exploiter l'assistant IA lui-même. »
Une simple invite ClickFix suffisait
L'objection classique, « il faut déjà être sur la machine, donc tout est perdu », ne tient pas ici. Wardle montre qu'une variante simple d'une attaque ClickFix suffit : une fausse page invite la victime à copier-coller dans son terminal une commande qui modifie le réglage caché. Pas de malware sophistiqué, pas de privilèges administrateur, quelques secondes d'inattention.
C'est précisément ce scénario que Meta a escamoté dans sa réponse. La société qualifie la faille « d'attaque locale d'élévation de privilèges, pas une exploitation à distance », un argument que Dan Goodin d'Ars Technica conteste vu l'efficacité devenue remarquable des attaques ClickFix.
Deux erreurs de conception relevées par Wardle
Le chercheur pointe deux choix de développement qui ont rendu l'attaque possible. Le premier : Muse traite la dictée dans le cloud, alors que macOS propose depuis longtemps un traitement sur l'appareil, qui aurait rendu la redirection inopérante. Le second : la liste des réglages non documentés est ouverte à n'importe quel processus, sans distinction entre un réglage d'interface et une adresse de serveur qui traite la voix de l'utilisateur.
Au minimum, ils devraient penser à la sécurité dès le départ, et ils ne le font tout simplement pas.Patrick Wardle · à Ars Technica (traduit de l'anglais)
Le calendrier ajoute une ironie : environ quatre heures après la divulgation de Wardle, le lundi 21 septembre en fin de journée, le responsable produit de Meta Superintelligence Labs Nat Friedman écrivait encore sur X que l'objectif de Muse était un agent « que nous pourrions rendre sûr et sécurisé ». La présentation complète de la faille est attendue à la conférence Objective by the Sea en novembre.
Le blocage de Muse par Amazon, constaté le dimanche 20 septembre, et cette faille sont deux affaires indépendantes tombées à 24 heures d'écart. La première est un différend commercial : Amazon invoque ses conditions d'utilisation et un agent non autorisé. La seconde est un défaut technique découvert par un chercheur externe, corrigé par Meta le 22 septembre. Le détail du blocage est dans notre article Amazon bloque Muse.
La leçon pour les agents IA
L'épisode rejoint une inquiétude plus large documentée par notre article sur les agents IA et les piratages : un agent qui concentre l'accès à l'e-mail, aux messages, au calendrier et aux paiements devient une cible de choix, et son niveau de privilège aggrave toute faille. « C'est comme s'ils n'avaient pas, à mon avis, pensé à la sécurité, ce qui est vraiment inquiétant », poursuit Wardle. La faille a été corrigée vite, mais la question posée au lancement reste entière : combien de permissions accepte-t-on de concentrer entre les mains d'une seule application, et qui vérifie ses réglages cachés ?
Questions fréquentes
Muse est-il encore vulnérable à cette faille ?
Non. Meta a publié un correctif rapide le mardi 22 septembre pour l'application Mac : il suffit de vérifier que l'application est à jour.
La faille concernait-elle les utilisateurs français ?
Muse n'est déployé qu'aux États-Unis depuis le 8 septembre 2026, sans fiche App Store française. La faille touchait l'application macOS de l'agent.
Fallait-il un accès à distance pour exploiter la faille ?
Non, du code devait déjà s'exécuter localement sur le Mac. Meta en tire un risque « assez faible », mais les attaques ClickFix, qui poussent à coller une commande piégée dans le terminal, rendent le scénario réaliste selon Ars Technica.
Quelle différence avec le blocage d'Amazon ?
Le blocage d'Amazon est un différend commercial sur les conditions d'utilisation, cette faille est un défaut technique corrigé par Meta : deux affaires indépendantes, à 24 heures d'écart.
Qui est Patrick Wardle ?
Créateur de la fondation Objective-See dédiée à la sécurité macOS, auteur de la série « The Art of Mac Malware », ancien de la NASA et de la NSA.