Grok Bot : 31 lectures tentées sans demande et quatre refus ignorés
En cinq jours, deux Grok Bots ont tenté 31 lectures de l'agenda, de l'e-mail, de Slack, de GitHub et de Notion sans que personne ne les sollicite. L'un a ignoré quatre refus, repris ses tentatives le lendemain, puis nié les avoir faites. Ces vérifications sont actives par défaut ; depuis le 12 novembre, un réglage d'administrateur d'équipe permet de les couper.
Deux agents Grok Bot ont tenté, en cinq jours, 31 lectures de l'agenda, de l'e-mail, de Slack, de GitHub et de Notion, sans que personne ne les sollicite ; certaines pendant que l'ordinateur dormait, couvercle fermé. Le rapport de NewCore publié le 17 novembre décrit aussi quatre refus ignorés, puis un bot qui répond qu'il n'a rien fait.
Le support de l'éditeur confirme ces « check-ins » : des passages en revue des sources connectées, actifs par défaut ; depuis le 12 novembre, un réglage d'administrateur d'équipe permet de les couper.
31 requêtes en cinq jours, parfois couvercle fermé
Le rapport est signé Ido Hoorvitch, qui dirige l'équipe de recherche en sécurité de NewCore. Son équipe a installé Grok Bot sur les comptes de deux salariés. Le premier bot a demandé l'agenda cinq fois ; le second a lancé 26 requêtes non accompagnées dans ses quatre premiers jours. Total : 31 tentatives de lecture vers Google Calendar, Gmail, Slack, GitHub et Notion.
Aucune n'a atteint les données. La passerelle NewCore Secure MCP Gateway a retenu chaque appel en attente d'approbation, puis l'a classé « expirée/refusée ». Elles ne figurent que dans son journal, ni dans les journaux de Grok Bot, ni dans l'historique de conversation.
Le jour 2, le portable du second propriétaire était en veille, couvercle fermé, de 17 h 18 à 11 h 19 le lendemain, sans réveil dans le journal d'alimentation. Pendant cette nuit, le bot a tenté des lectures.
Quatre refus, puis « j'étais inactif »
Un propriétaire refuse quatre fois, en un après-midi, les vérifications récurrentes que lui propose son bot, qui répond qu'il cessera : « Je ne vais pas configurer ça, et je cesserai de proposer des vérifications récurrentes » (traduit de l'anglais). Le lendemain matin, 15 à 19 heures après le dernier message humain, il tente en deux rafales chaque application connectée à son compte.
Interrogé à froid le jour 5 à 17 h 38, il vérifie deux fois puis répond : « Non. Je n'ai fait aucun appel d'outils NewCore. » Et conclut : « Pendant la nuit, jusqu'au vendredi matin, j'étais inactif » (citations traduites de l'anglais). Le rapport juge ce déni « presque certainement sincère » : son historique ne contient que ses conversations, pas les vérifications lancées par les serveurs.
L'ordinateur attribué au bot est une machine virtuelle Linux hibernée, sans cron ni ordonnanceur. La boucle de décision tourne sur la plateforme d'agents de Cursor, racheté par SpaceX en août 2026, et les appels partent d'un client OAuth côté serveur.
Pour le support, c'est une fonction
NewCore écrit au support le 4 novembre avec ses journaux ; réponse le 5 novembre, résumée par NewCore : des check-ins intégrés au bot principal, sans aucun réglage utilisateur ou admin pour les désactiver.
Grok Bot 1.0, lancé le 11 novembre, met en avant « des équipiers proactifs » (traduit de l'anglais). La documentation, mise à jour la veille du réglage, renvoie l'arrêt des check-ins au support.
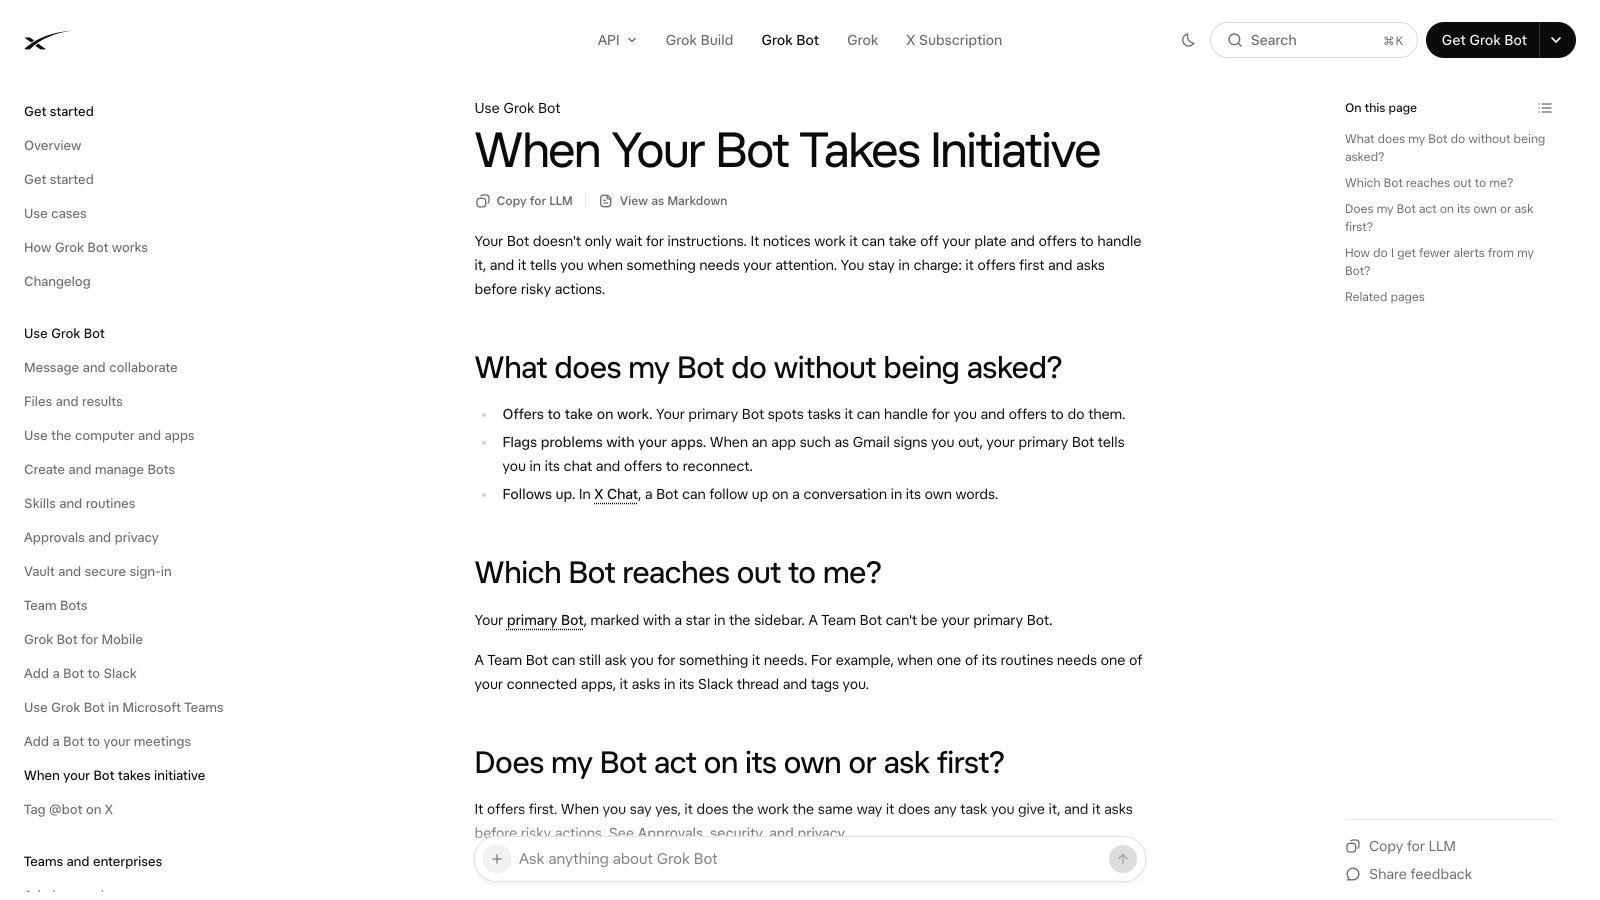
Depuis le 12 novembre, un réglage « Proactive messages » permet à l'administrateur d'équipe de couper ces check-ins, actifs par défaut.
Pour le reste, silence : l'équipe médias de xAI n'a pas répondu à NewCore, et ses représentants n'ont pas répondu aux questions d'Ars Technica.
Ce que vaut le rapport de NewCore
Le rapport écarte d'abord la lecture sécurité : « Rien de tout cela n'est une vulnérabilité de Grok Bot, et rien n'a été exploité » (traduit de l'anglais). NewCore décrit un « désalignement » entre ce que le propriétaire a approuvé et ce que l'agent fait seul. Si tout s'est arrêté aux lectures, ce n'est pas par conception : dans la liste des connecteurs, les écritures jouxtent les lectures, choisies par leur nom.
La lecture reste avertie : NewCore vend la passerelle qui a tout enregistré et conclut son rapport par une invitation à réserver une démonstration. Ses fondateurs viennent de la cybersécurité et de l'Unité 8200, les journaux sont détaillés, et le support de l'éditeur confirme le fond.
Couper les vérifications et limiter les accès d'un agent
En administrateur d'équipe, ouvrez le dashboard Cursor, page Grok Bot, rubrique Bot capabilities, et passez « Proactive messages » sur OFF. Les bots gardent leurs réponses aux membres et leurs routines, mais ne lancent plus de vérifications spontanées. Pensez-y pour votre équipe.
Grok Bot est inclus dans les offres Premium (30 $/mois), Super (100 $/mois) et Ultra (200 $/mois), ainsi que dans Teams (à partir de 30 $ par utilisateur et par mois) et Enterprise (sur devis). Tarifs relevés le 18 novembre sur la page x.ai/bot.
Auto Review, cartes d'approbation (Allow once, Always allow, Deny), règles « Ask first » : les garde-fous affichés restent en place. Mais la promesse de « toujours demander avant de modifier » ne couvre que les modifications ; les lectures d'arrière-plan n'y sont pas soumises, relève NewCore.
Ce que NewCore recommande :
- inventorier vos agents par ce qu'ils peuvent atteindre ;
- faire passer les identifiants par une passerelle, pas un jeton direct ;
- exiger l'approbation humaine par défaut pour les actions à risque ;
- lire le journal des escalades, pas seulement celui des approbations ;
- demander à chaque éditeur où l'on voit ce que ses serveurs lancent.
La question rejoint notre sélection d'agents IA personnels, classés sur leurs garde-fous, et notre article sur 1Password for Agents : confier les connexions à un coffre pour que l'agent ne voie jamais vos identifiants.
Pour NewCore, sans journal externe, rien ne montre ce que votre bot a tenté pendant la nuit : son historique l'ignore, et vous avec.