FBI : avec ARTEX, des intrusions parfois en moins de trois heures
Le FBI alerte sur ARTEX, plateforme open source pilotée par l'IA détournée par des pirates pour s'infiltrer dans les réseaux, parfois en moins de trois heures.
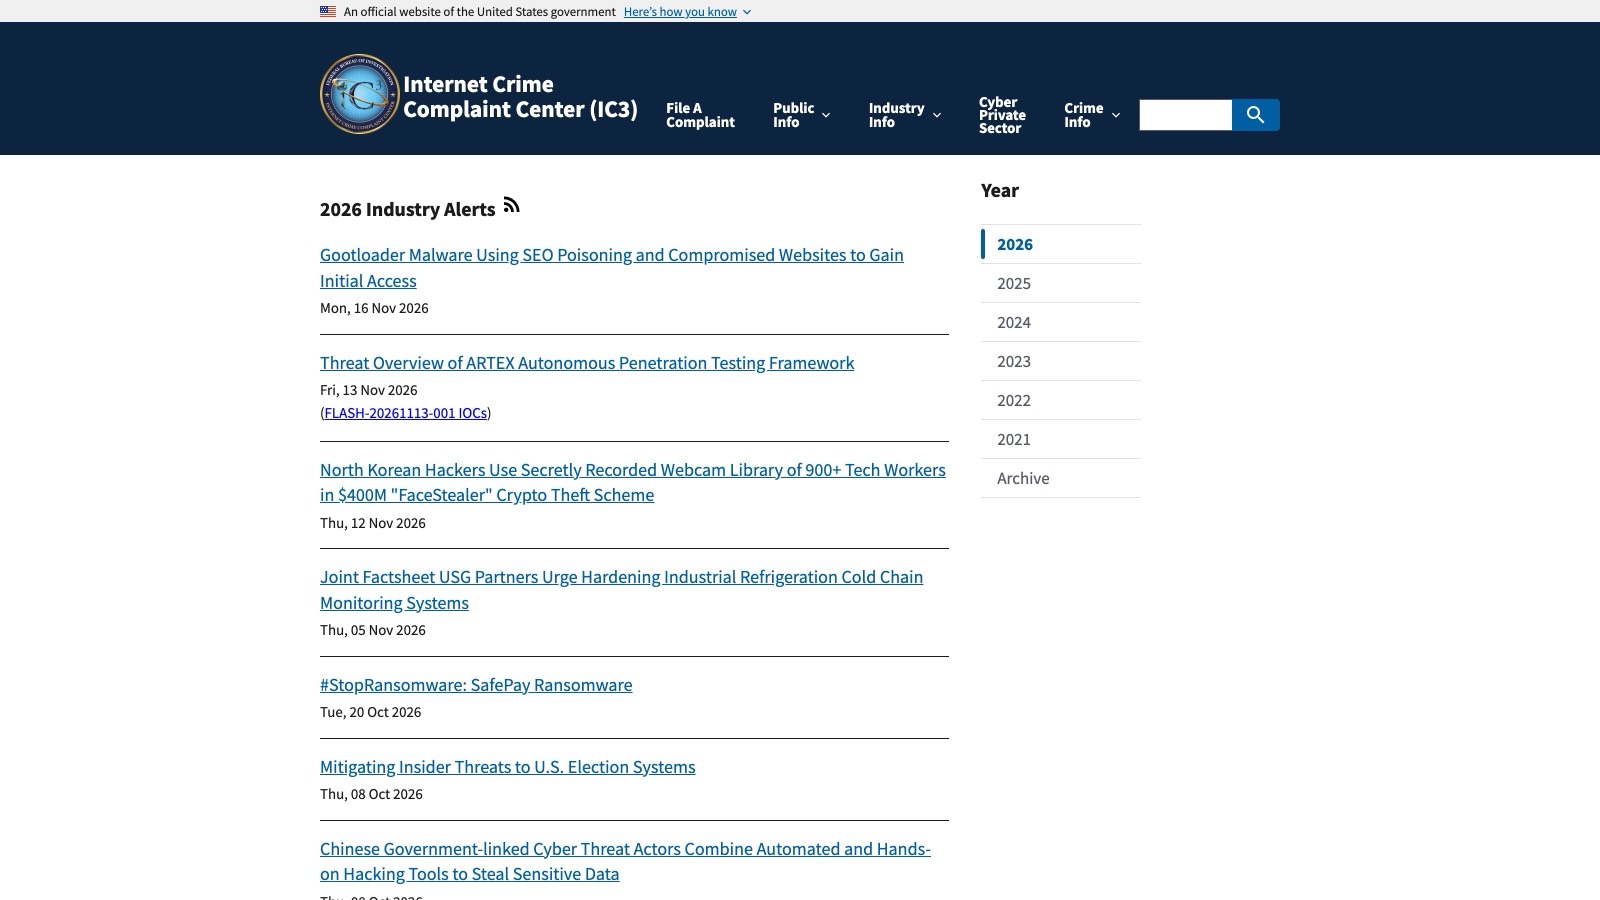
Le FBI a publié vendredi 13 novembre une alerte FLASH sur ARTEX, outil de test d'intrusion open source piloté par des modèles de langage que des pirates ont détourné. Selon l'agence, certaines intrusions vont du ciblage initial à l'accès privilégié en moins de trois heures.
Relayée lundi 16 novembre par TechCrunch, l'alerte décrit des campagnes menées depuis au moins août 2026 dans au moins dix secteurs. CERT-EU, le centre de réponse aux incidents des institutions européennes, a observé des activités du même type contre les organisations qu'il protège.
Ce que dit l'alerte FLASH du 13 novembre
L'alerte FLASH-20261113-001 est accessible sur ic3.gov. Le FBI y décrit une plateforme agentique pilotée par des modèles de langage, « armée par des pirates pour automatiser, à la vitesse des machines, plusieurs phases d'intrusions, de la reconnaissance jusqu'à l'exfiltration de données » (traduit de l'anglais).
Depuis au moins août, des acteurs variés l'utilisent contre des organisations du monde entier, dans au moins dix secteurs, selon l'alerte. Le plus frappant est la vitesse : certaines intrusions enchaînent ciblage et accès privilégié en moins de trois heures, une observation de Microsoft reprise par le FBI. ARTEX génère un trafic très bruyant, de nature à déclencher les alertes de la cible, mais la vitesse de l'attaque laisse peu de temps pour une réponse coordonnée, note le FBI.
Banques sud-coréennes et clients de ConnectWise
L'alerte cite deux campagnes notables. La première vise la finance sud-coréenne : environ 67 000 personnes ont vu leurs données personnelles exfiltrées dans des attaques motivées par l'argent, selon le FBI et Zscaler.
La deuxième campagne passe par la chaîne d'approvisionnement : dès septembre 2026, Storm-0940, acteur aligné sur un État chinois selon Microsoft, utilisait ARTEX contre des centaines d'organisations. La cible est ConnectWise Cloud Backup. Le FBI et Microsoft parlent tous deux de tentatives de connexion visant plus de 2 250 tenants, ces environnements Microsoft 365 de clients finaux : le FBI avait d'abord évoqué « un accès », avant de corriger sa formulation le 17 novembre.
Claude, GPT, DeepSeek : les modèles branchés sur ARTEX
ARTEX n'a pas de modèle propre : il se branche sur des API externes. Le FBI distingue les modèles de frontière, Claude d'Anthropic et GPT d'OpenAI, d'une catégorie qu'il intitule « modèles open source ou d'origine chinoise » : DeepSeek, GLM, Grok et Kimi. Selon l'alerte, les modèles chinois sont les plus utilisés, la famille DeepSeek Flash dominant l'usage pour son équilibre entre capacités et coût relativement faible, et pour l'absence de garde-fous observables quand la demande est présentée comme un test d'intrusion.
Dans le cas sud-coréen, CrowdStrike a relevé une instance branchée sur DeepSeek v4.1-flash, complétée par GLM-5.3 et Grok 4.6. En septembre, le Wall Street Journal documentait des agents IA perçant de vraies entreprises dans un cadre de test autorisé (voir notre article) ; ARTEX en est le pendant illicite.
Un dépôt retiré, des copies en circulation
ARTEX a été publié en juillet 2026 sur GitHub par le développeur « Autumn-27 ». Le dépôt d'origine a été retiré le 8 octobre 2026, après des signalements d'usage malveillant. Le retrait n'a pas fait disparaître l'outil : « ARTEX reste largement accessible via des voies indépendantes et des miroirs », écrit le FBI.
Le FBI résume la suite : forks, variantes localisées, copies archivées et une version commerciale ARTEX PRO. Plus de 1 600 consoles ARTEX étaient publiquement accessibles début novembre, selon le FBI.
CERT-EU l'a vu aussi : ce qu'une entreprise peut vérifier
Dès le 5 novembre, CERT-EU publiait son billet d'alerte : les activités qu'il a observées « impliquent très probablement » l'usage d'ARTEX.
Le FBI conclut par des vérifications concrètes :
1. Inventorier les applications exposées sur internet, y compris portails partenaires et services anciens. 2. Restreindre l'administration cloud aux réseaux de confiance, et appliquer le moindre privilège aux permissions partagées. 3. Si des applications ConnectWise ont été installées dans un environnement Microsoft 365, en revoir l'activité depuis au moins le 1er octobre 2026, par identifiant d'application plutôt que par nom. 4. Préserver les journaux avant toute purge, et garder les connexions ConnectWise désactivées jusqu'à consigne formelle de l'éditeur.
Chez Barracuda, une clé d'accès cloud confiée à un prestataire du secteur de l'IA n'avait pas été révoquée. Une intrusion liée à ARTEX s'en est servie, touchant une dizaine de comptes cloud en une quarantaine d'heures début novembre. L'éditeur a ensuite renouvelé tous les identifiants et secrets de l'environnement concerné.
Nous n'avons pas révoqué la clé quand le prestataire, une entreprise du secteur de l'IA, a terminé son travail. C'est de notre faute.Arve Kjoelen, responsable de la sécurité de Barracuda · 11 novembre 2026 · traduit de l'anglais
Cette alerte illustre côté menace l'appel lancé en août par OpenAI, Anthropic, Google et Microsoft pour la cyberdéfense (voir notre article).