Bank of America : ne donnez pas vos identifiants à un agent IA
Bank of America demande à ses clients de ne jamais confier identifiant et mot de passe à un outil ou agent IA : celui qui partage reste responsable de ce qui se passe ensuite dans son compte. En France, la loi impose déjà de préserver ses données de sécurité, et le remboursement d'une opération non autorisée n'est pas garanti en cas de négligence grave.
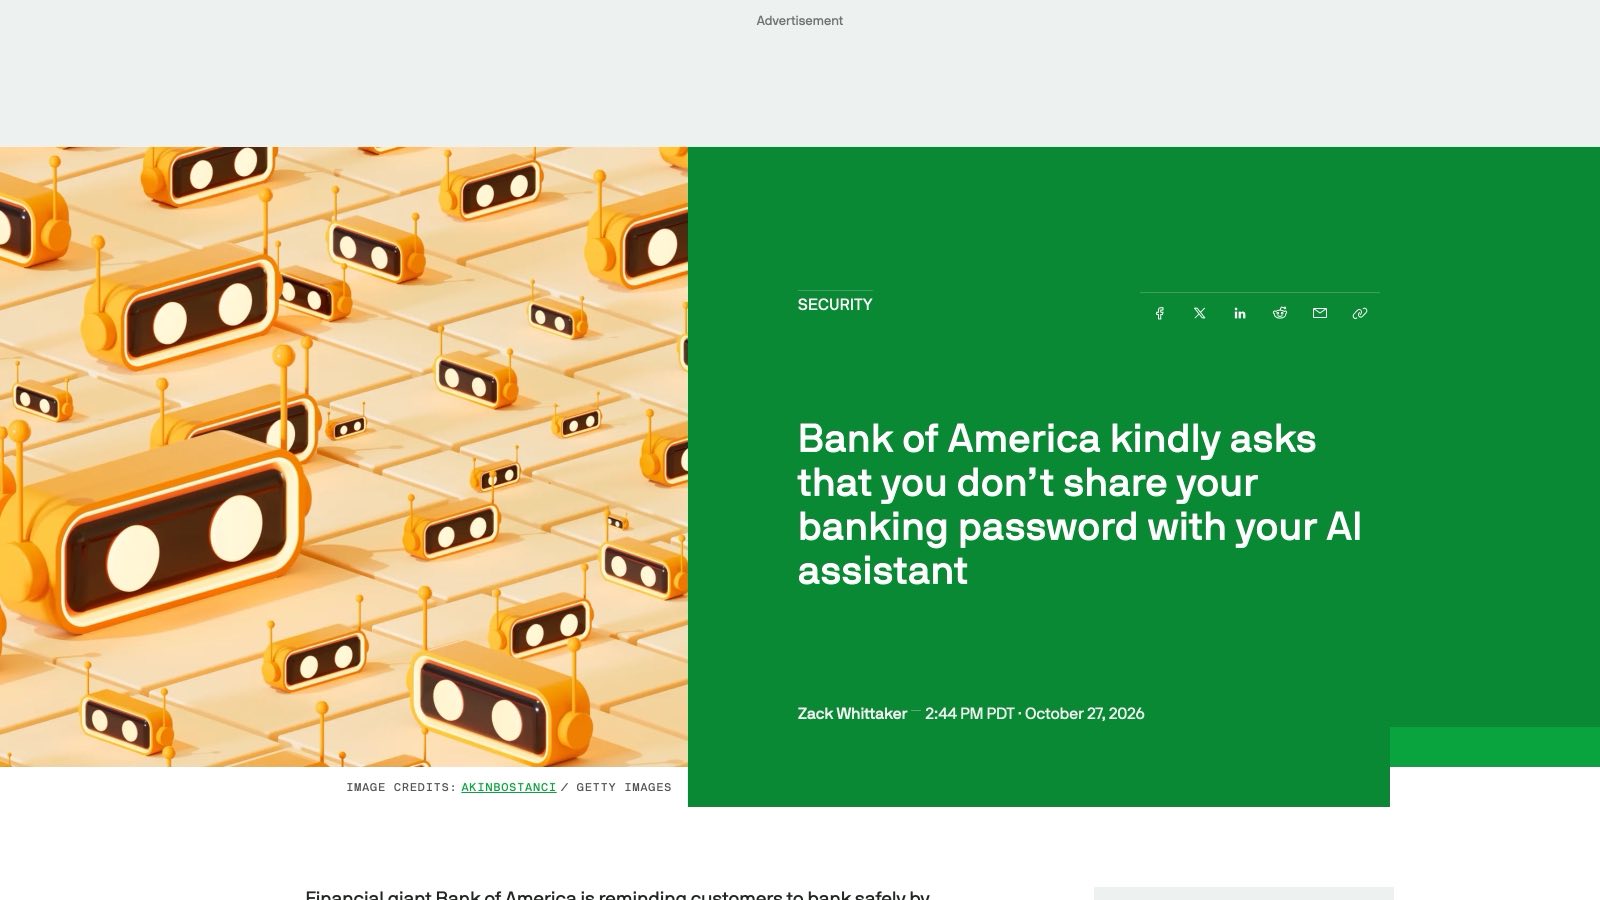
Bank of America a envoyé à ses clients un e-mail qui demande de ne jamais partager identifiant et mot de passe avec un outil ou un agent IA ; l'épisode est couvert le 27 octobre 2026 par TechCrunch. Qui partage ses identifiants reste responsable de ce qui suit dans le compte, précise l'e-mail.
Ce que Bank of America a écrit à ses clients
L'e-mail, intitulé « Protecting your finances in the AI World » (« Protéger vos finances dans le monde de l'IA »), demande de ne jamais partager son identifiant et son mot de passe avec une autre personne ou un service extérieur. La mise en garde vise une catégorie, « un outil ou un agent doté d'IA qui propose d'agir en votre nom » (traduit de l'anglais), sans nommer un assistant en particulier.
Le message, posté sur les réseaux sociaux, a été authentifié par un porte-parole de la banque auprès de TechCrunch, dans un article signé Zack Whittaker. Le journaliste note que les contrats de la plupart des banques tiennent déjà leurs clients responsables de toute personne à qui ils donnent leurs identifiants.
Si vous partagez vos identifiants, gardez à l'esprit que vous êtes responsable de l'activité résultant de cet accès.L'e-mail de Bank of America, cité par TechCrunch · traduit de l'anglais
Un mouvement des banques américaines
TechCrunch place l'avertissement dans un contexte : les banques américaines cherchent comment intégrer les agents IA et seraient aux prises avec des agents non autorisés accédant à l'argent des clients. Selon Axios (rapport du 22 octobre, relayé par The Daily Hodl), JPMorgan Chase, Wells Fargo et Bank of America détectent des agents IA non autorisés dans des comptes clients. Morgan Stanley a commencé à bloquer les agents IA tiers, et JPMorgan, Bank of America et Citi les restreignent aussi. La plupart des banques autoriseraient déjà, ou s'apprêteraient à autoriser, un accès en lecture seule, façon agrégateur.
En France, ce que dit le Code monétaire et financier
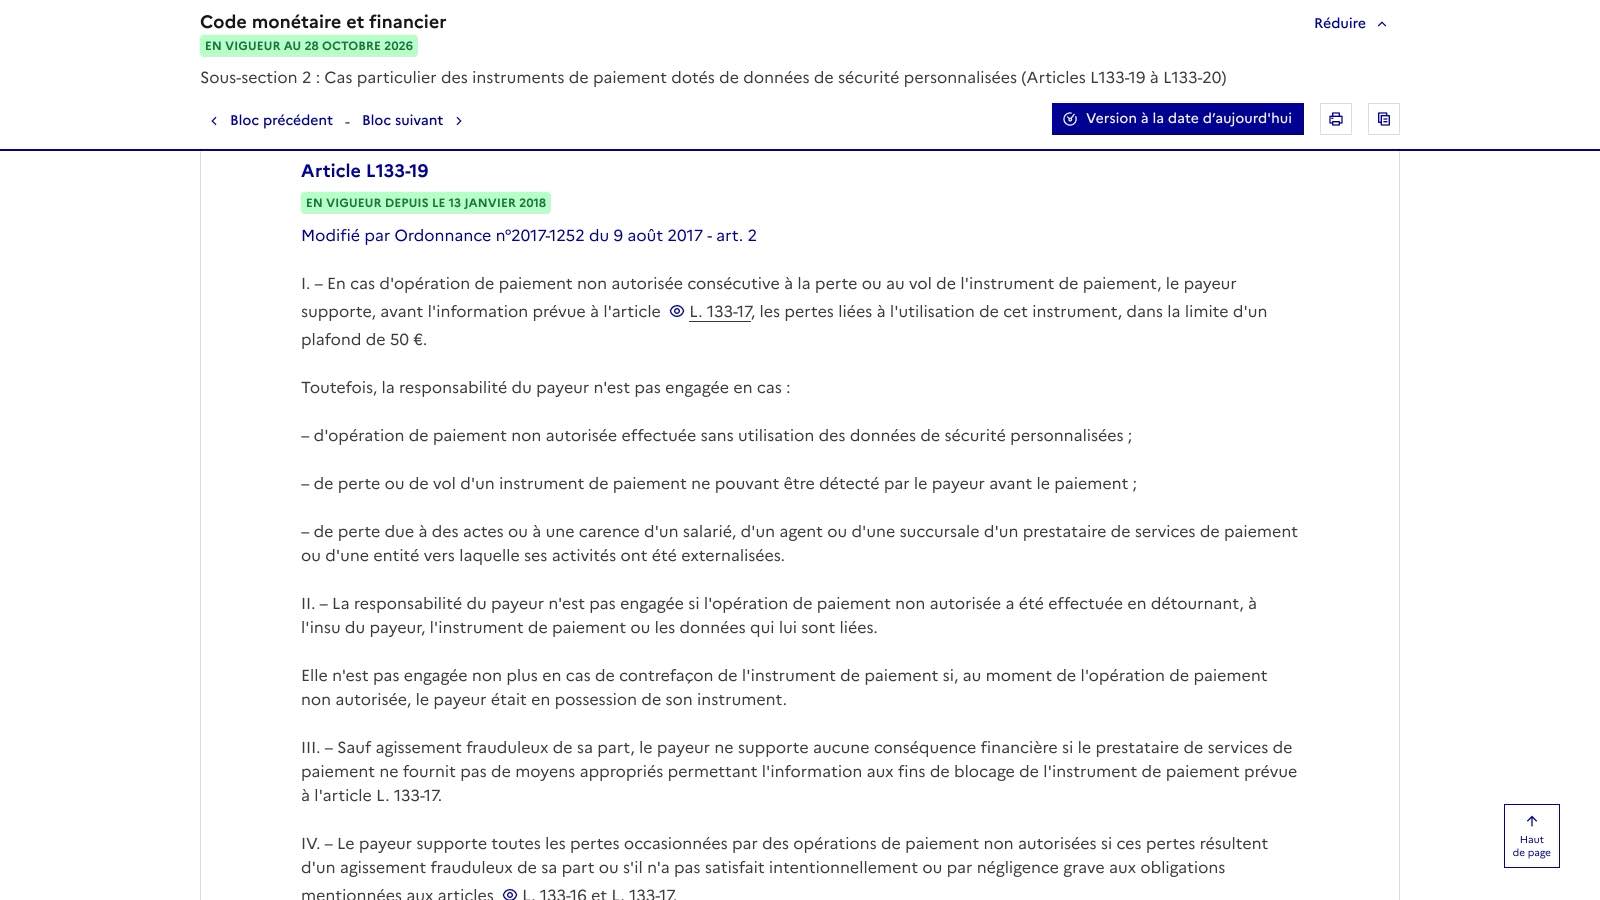
L'obligation de sécurité figure à l'article L133-16, dans sa version en vigueur depuis le 13 janvier 2018 : dès réception de son instrument de paiement, l'utilisateur « prend toute mesure raisonnable pour préserver la sécurité de ses données de sécurité personnalisées ». En cas d'opération non autorisée, le prestataire de services de paiement la rembourse en principe immédiatement, au plus tard à la fin du premier jour ouvrable suivant le signalement (article L133-18). Ce principe connaît une exception explicite, à l'article L133-19 : le payeur « supporte toutes les pertes occasionnées par des opérations de paiement non autorisées » si elles résultent d'un agissement frauduleux de sa part, ou d'un manquement, intentionnel ou par négligence grave, à ses obligations de sécurité. Cette règle suppose que la banque ait exigé une authentification forte : à défaut, sauf agissement frauduleux du payeur, « le payeur ne supporte aucune conséquence financière » (paragraphe V).
Le paragraphe cité ne dit pas quelles situations forment une négligence grave : une banque pourrait invoquer le partage de vos identifiants avec un agent IA, l'appréciation revenant alors à un juge. Aucune position publique de l'ACPR, de la Banque de France ou de la FBF sur des identifiants confiés à des agents IA n'était disponible au 28 octobre 2026.
Donner accès à ses comptes sans donner son mot de passe
Pour confier un accès à un tiers, la loi permet de passer par un prestataire de son choix, agréé ou enregistré, pour initier un paiement ou consulter les données de ses comptes, avec son consentement exprès (articles L133-40 et L133-41). Ce prestataire s'identifie à la banque, transmet les données par des canaux sûrs et ne stocke pas de données de paiement sensibles. Le service d'information sur les comptes suppose un enregistrement auprès de l'ACPR, demandé avant toute activité, avec l'avis de la Banque de France sur la sécurité de l'accès aux comptes (article L522-11-2). L'initiation de paiement demande, elle, un agrément d'établissement de paiement.
Côté outils, le mot de passe peut rester dans le coffre. « 1Password for Agents », annoncé le 22 octobre, fait remplir le formulaire de connexion par 1Password à la place de l'agent : ni mot de passe ni code à usage unique ne lui sont transmis. La fonction est incluse dans les offres Individual et Family, sans coût supplémentaire, sur le domaine 1password.com. Les comptes 1password.eu et 1password.ca ne sont pas pris en charge à ce jour. Le mécanisme est détaillé dans notre article du 23 octobre, avec sa limite : une fois la session ouverte, ce que fait l'agent dépend de l'agent et du site visité.
Chez OpenAI, les dots affichent la même logique : changer un mot de passe « reste toujours à votre charge », et la connexion s'effectue sans transmettre le mot de passe au modèle (notre article du 30 septembre). Ni les dots ni Muse, l'agent de Meta, ne sont proposés aux particuliers français (notre guide des agents IA personnels) ; d'autres agents, comme Comet ou le mode agent de ChatGPT, naviguent en revanche pour vous depuis la France.
En pratique, l'identifiant et le mot de passe d'un compte bancaire ne se donnent à personne, agent compris. Pour déléguer, la voie prévue par la loi est le prestataire agréé ou enregistré auprès de l'ACPR ; les outils qui masquent le mot de passe répondent à un autre problème : l'agent agit ensuite dans le compte.