OSS Scanner : Anthropic scanne l'open source sans relecture humaine
Anthropic envoie gratuitement aux mainteneurs open source des rapports de failles générés par ses modèles, sans relecture humaine. Ce que contiennent ces rapports, et ce que les conditions ne disent pas.
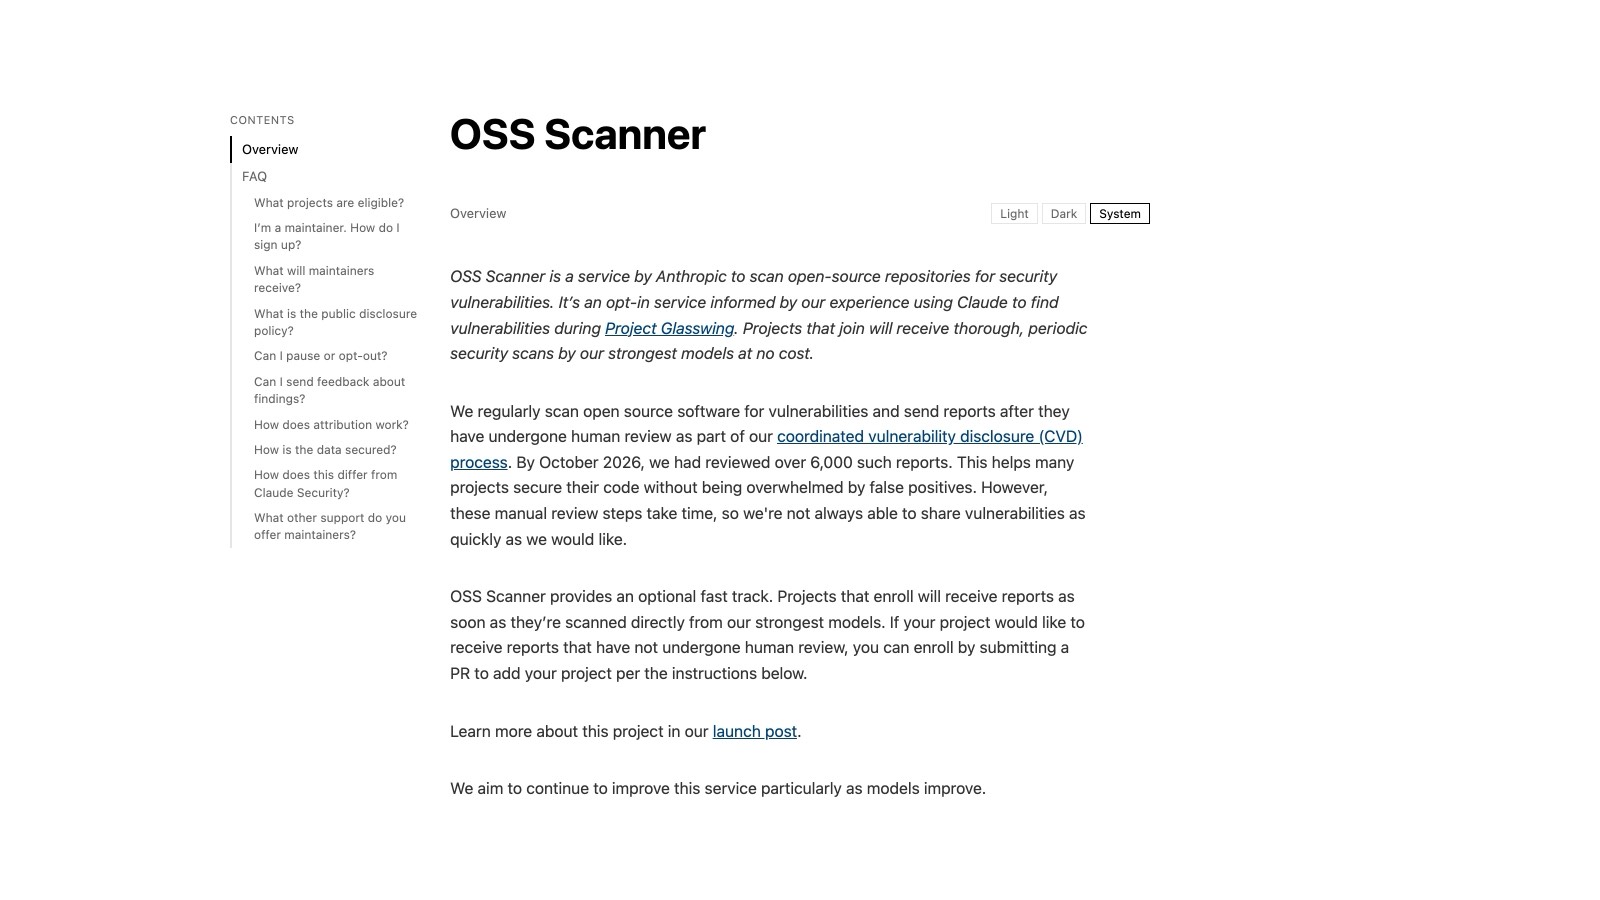
Le 8 octobre 2026, Anthropic a lancé OSS Scanner, un service qui scanne, sur inscription, des dépôts open source à la recherche de vulnérabilités. C'est l'une des deux annonces du jour de l'Anthropic Cyber Mission, un engagement de long terme pour la sécurité des systèmes dont tout le monde dépend. Le service est gratuit, financé par le Defender Advantage Fund, un fonds de défense lancé en août. Billet et FAQ sont signés Anthropic Frontier Red Team.
Si vous maintenez un projet éligible, une pull request suffit pour vous inscrire, et les rapports arrivent ensuite par e-mail, avec preuve de concept autonome, datation du bug et correctif candidat. Ils sont générés de bout en bout par les modèles les plus forts d'Anthropic, dont Claude Mythos, sans relecture humaine, au risque d'erreurs.
Qui peut s'inscrire
Anthropic cible les projets établis dont une faille aurait un impact critique sur les infrastructures ou la sécurité de leurs utilisateurs. Les critères reprennent ceux d'OSS-Fuzz de Google : appréciation au cas par cas, selon l'exposition aux attaques distantes et le nombre de projets dépendants.
L'inscription est réservée au mainteneur principal, ou à une personne autorisée par lui, et Anthropic vérifie ce droit à la main. Le service vise des projets capables d'absorber des rapports vérifiés de gravité haute ou critique ; les autres restent au régime de la divulgation coordonnée, relue par des humains.
Comment s'inscrire
L'inscription passe par une pull request sur `github.com/anthropics/oss-scanner`, qui ajoute un fichier `projects/<nom>/project.yaml`. Deux champs obligatoires : `repo`, l'URL git à cloner, et `primary_contact`, l'adresse e-mail qui recevra les rapports. Un `Dockerfile` est requis ; des champs optionnels prévoient copies, modèle de menace ou clé PGP. Le dépôt scanné n'a pas besoin d'être sur GitHub, et aucune limite de nombre n'est affichée.
La gratuité distingue OSS Scanner de Claude Security, l'offre payante d'Anthropic pour les entreprises. Ici, des harnais expérimentaux gourmands en tokens cherchent des bugs plus profonds, et Anthropic couvre la totalité du coût.
Sans relecture humaine
Aucun humain ne relit les rapports avant l'envoi, et Anthropic l'écrit dès le billet de lancement.
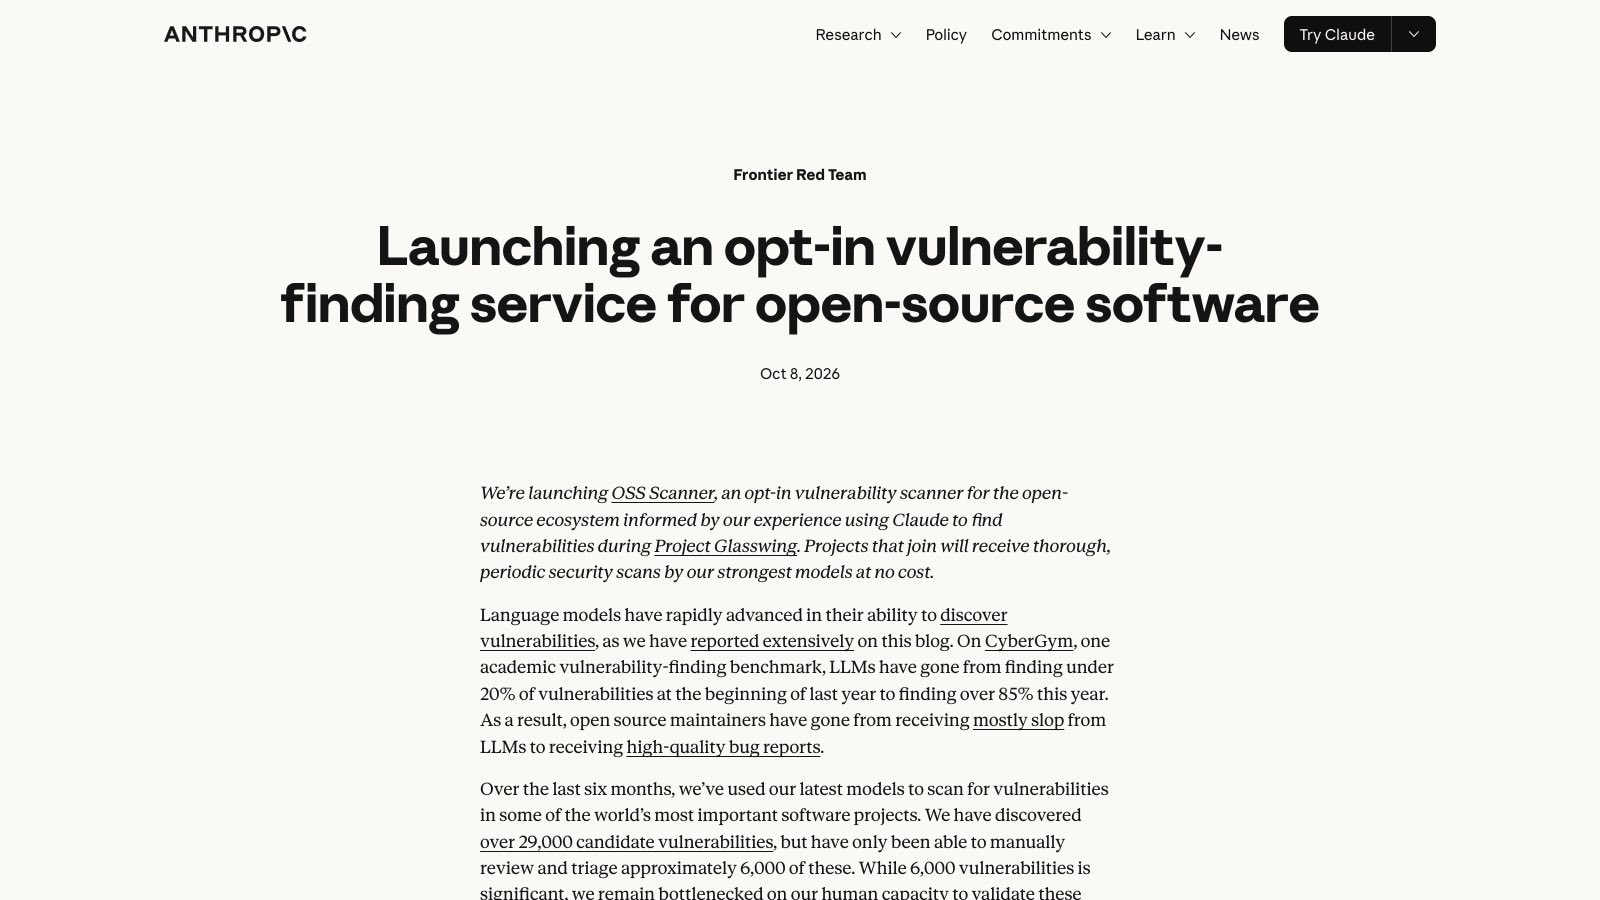
Les résultats de ce scanner sur inscription seront entièrement générés par les modèles, sans relecture ni triage humains.Anthropic Frontier Red Team, 8 octobre 2026, traduit de l'anglais
L'annonce arrive un mois et demi après la lettre ouverte du 27 août, qui appelait à équiper davantage de défenseurs.
Le taux de vrais positifs attendu dépasse 90 %, selon le billet de la Cyber Mission. La seule mesure publiée vient de la phase de validation : 97 vulnérabilités critiques ou hautes, sur 48 projets, revues par les pentesteurs experts de la divulgation coordonnée. Quatre-vingt-cinq atteignaient le niveau exigé, soit 88 % ; des 12 restantes, 11 étaient réelles mais en doublon, une seule était un faux positif.
Todd Ouska (wolfSSL) a reçu 74 rapports, tous valides sauf deux, dont cinq devenus des CVE ; Daniel Stenberg (curl) retient l'une des pires vulnérabilités de curl de ces dernières années. PostgreSQL, OpenSSL Corporation et HotCRP complètent la liste.
Ce régime contraste avec la chaîne décrite par Google pour Chrome, où un développeur relit chaque correctif candidat avant la fusion.
Des sévérités gonflées et des contextes de menace mal compris ont été relevés pendant la validation. La gratuité ne supprime pas la relecture : elle la déplace chez le mainteneur.
Ce que disent les conditions
La gratuité s'accompagne de conditions à lire avant de s'engager.
Les rapports restent dans un projet cloud isolé, réservé à l'équipe sécurité d'Anthropic. Les failles non validées ne sont pas publiées et ne subissent aucun embargo de 90 jours ; si l'une est confirmée plus tard par la divulgation coordonnée, ce délai court à partir de la notification du mainteneur.
Aucun document publié, du billet aux conditions générales, ne mentionne d'usage du code scanné pour l'entraînement des modèles.
Un rapport sert uniquement à identifier, évaluer et corriger les vulnérabilités du projet inscrit, partagé avec les seuls mainteneurs autorisés ; s'en servir contre un système tiers est interdit.
Service et rapports sont fournis « en l'état », sans garantie, et la relecture de chaque rapport incombe au participant. La responsabilité totale d'Anthropic est plafonnée à 1 000 dollars.
Anthropic peut modifier, suspendre ou arrêter le service ou une inscription à tout moment, pour n'importe quelle raison. À l'inverse, la sortie est simple : `disabled` à `true` pour une pause, suppression du répertoire du projet pour partir.
Pour une pause sans quitter le programme, passez `disabled` à `true` dans votre `project.yaml` ; pour arrêter définitivement, supprimez le répertoire de votre projet. Dans les deux cas, par pull request.
Ce qu'on ne sait pas encore
Anthropic ne publie pas le nombre de projets inscrits : la validation a porté sur des dizaines de projets, sans tous les nommer. Au 9 octobre, le répertoire `projects/` du dépôt GitHub, où doivent apparaître les inscriptions, n'existait pas encore. La fréquence des scans suivants n'est pas chiffrée non plus.
Le service prolonge Project Glasswing, fusionné le 6 octobre dans un Cyber Verification Program élargi à trois paliers d'accès.
La durée de conservation du code cloné et des rapports n'est précisée nulle part. Aucune restriction géographique n'est affichée, mais rien ne garantit un accès mondial.
Si votre projet traite déjà des rapports de gravité haute ou critique, l'inscription se résume à une pull request. Sinon, le régime à relecture humaine reste le vôtre, et rien ne vous oblige à changer.